722 mathematische Manuskripte, veröffentlicht an einem einzigen Wochenende, reichten aus, um einen der bekanntesten Ethereum-Forscher zu einer ungewöhnlichen Forderung zu bewegen: Die gesamte Krypto-Industrie solle jetzt beginnen, einen "Bunker Mode" zu planen. Am 7. Oktober 2026 schrieb Justin Drake, Forscher der Ethereum Foundation, auf X einen Beitrag, der seither durch die Krypto-Szene geht. Seine Kernaussage: Das Signaturverfahren, das Bitcoin und Ethereum seit ihrer Gründung schützt, könnte durch künstliche Intelligenz schneller angreifbar werden als bisher angenommen. Der Begriff Bunker Mode Bitcoin Ethereum beschreibt dabei keine neue Software, sondern eine vorsorgliche Umzugsstrategie für digitale Vermögenswerte.
Wichtig vorab: Justin Drake arbeitet nicht für OpenAI. Er ist Forscher der Ethereum Foundation und bezieht sich in seiner Warnung auf ein Forschungsergebnis, das OpenAI veröffentlicht hat. Diese Unterscheidung ist zentral, um die Debatte richtig einzuordnen.
Inhaltsverzeichnis
Key Takeaways
- Justin Drake, Forscher der Ethereum Foundation, forderte am 7. Oktober 2026 auf X dazu auf, einen "Bunker Mode" zu planen – eine kontrollierte Migration von Krypto-Vermögen zu neuen, noch nicht offengelegten Adressen.
- Auslöser war eine OpenAI-Veröffentlichung von 722 mathematischen Manuskripten (372 Ergebnisfamilien) eines internen KI-Modells auf GitHub, viele mit in Lean formalisierten Beweisen.
- Betroffen wäre ECDSA, das Signaturverfahren von Bitcoin und Ethereum. Drake hält es für möglich, dass dieses durch KI-gestützte Mathematik vor dem eigentlichen "Q-Day" gebrochen werden könnte – im schlimmsten Fall "in Monaten, nicht Jahren".
- Es handelt sich um eine Risikoeinschätzung, keinen bestätigten Angriff. Kein öffentlich bekannter Algorithmus kann ECDSA derzeit tatsächlich brechen.
- Drake selbst ruft ausdrücklich zur Ruhe auf: kein Grund zur Panik, keine neue Kryptographie nötig, nur normale Standard-Transaktionen zu frischen Adressen.
Was ist der Bunker Mode Bitcoin Ethereum Vorschlag von Justin Drake?
Der Vorschlag klingt dramatischer, als er technisch ist. Drake empfiehlt eine kontrollierte Massenmigration von Vermögenswerten zu frischen Adressen, deren Public Keys noch nie durch eine Signatur offengelegt wurden – sie bleiben also hinter einem Hash verborgen. Für Nutzer von Bitcoin und Ethereum bedeutet das praktisch: Guthaben von einer alten, bereits genutzten Adresse auf eine komplett neue Adresse verschieben, die noch nie eine Transaktion signiert hat.
Der Grund liegt im technischen Aufbau von ECDSA (Elliptic Curve Digital Signature Algorithm), dem Signaturverfahren, auf dem sowohl Bitcoin als auch Ethereum basieren. Sobald eine Adresse eine Transaktion signiert, wird ihr Public Key auf der Blockchain sichtbar. Normalerweise ist das kein Problem, weil aus einem Public Key der private Schlüssel mit heutigen klassischen Computern praktisch nicht berechnet werden kann. Sollte ECDSA jedoch gebrochen werden, könnte ein Angreifer aus dem sichtbaren Public Key den Private Key rekonstruieren und die Wallet leeren.
"Elliptic curves feel especially vulnerable to superintelligence", schrieb Drake – weil elliptische Kurven mehr mathematische Struktur besitzen als einfache Hash-Funktionen, was neue Angriffswege eröffnen könnte.
Entscheidend ist: Der Bunker Mode Bitcoin Ethereum Ansatz erfordert keine neue Kryptographie und keine neuen Wallet-Typen. Es genügen normale, bereits heute verfügbare Standard-Transaktionen. Genau das betont Drake selbst, um Panikreaktionen zu vermeiden.
Warum ECDSA plötzlich als verwundbar gilt – der OpenAI-Auslöser
Der konkrete Anlass für Drakes Warnung war eine Veröffentlichung von OpenAI am 6. und 7. Oktober 2026. Das Unternehmen stellte 722 mathematische Manuskripte aus 372 Ergebnisfamilien eines internen, noch nicht öffentlich verfügbaren KI-Modells auf GitHub bereit. Viele dieser Dokumente enthielten Beweise, die in der formalen Beweissprache Lean verfasst waren – also maschinell überprüfbare mathematische Beweise, nicht nur Textbehauptungen.
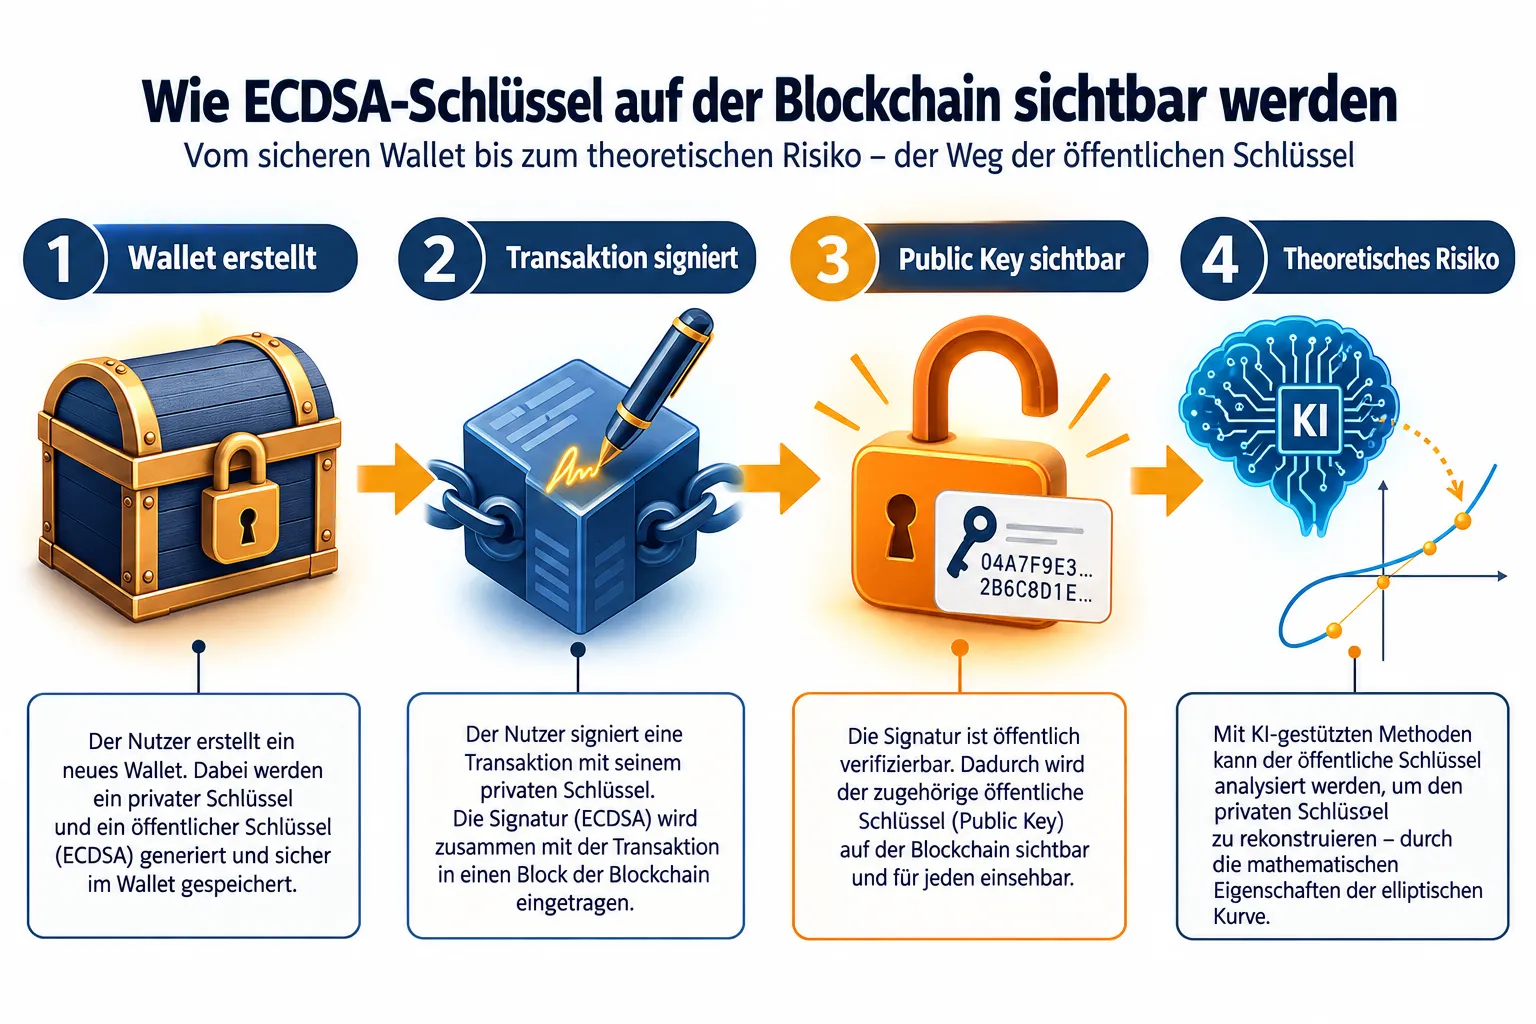
Für Drake war das ein Warnsignal, keine Bestätigung eines Angriffs. Er geht davon aus, dass KI-gestützte Mathematik ECDSA theoretisch vor dem eigentlichen "Q-Day" brechen könnte – jenem Tag, an dem Quantencomputer heutige Kryptographie überwinden können. Im schlimmsten Fall, so seine Einschätzung, könnte das "in Monaten, nicht Jahren" geschehen. Mit "brechen" meint er konkret: einen Private Key in etwa einer Woche auf verfügbarer Hardware wie einem großen GPU-Cluster wiederherzustellen.
Diese Einschätzung ist nicht Drakes erste Warnung. Bereits im März 2026, nach einem Quantenpapier von Google, hatte er die Wahrscheinlichkeit eines Q-Day bis 2032 auf über 10 Prozent geschätzt. Berichten zufolge markiert die aktuelle Warnung eine deutliche Eskalation gegenüber dieser früheren Einschätzung – nun geht es nicht mehr nur um Quantencomputer, sondern zusätzlich um die Möglichkeit, dass fortgeschrittene KI-Systeme klassische mathematische Durchbrüche erzielen.
Wichtig bleibt die Einordnung: Kein öffentlich bekannter klassischer Algorithmus kann ECDSA aktuell tatsächlich brechen. Die Ethereum-Dokumentation selbst stellt klar, dass derzeit kein Quantencomputer das Netzwerk brechen kann und keine dringende Nutzeraktion notwendig ist. Es handelt sich um eine vorausschauende Risikoeinschätzung eines einzelnen, allerdings einflussreichen Forschers.
Satoshi's Shield und die Risq List: Wer ist zuerst betroffen?
Nicht jede Bitcoin- oder Ethereum-Adresse trägt das gleiche Risiko. Zwei Konzepte helfen, die Verwundbarkeit besser einzuordnen.
Das erste nennt Drake "Satoshi's Shield". Es gibt rund 20.000 frühe Bitcoin-Adressen, die mutmaßlich mit Satoshi Nakamoto verbunden sind. Jede dieser Adressen hält genau 50 BTC aus den ursprünglichen Coinbase-Rewards. Da diese Adressen bereits offengelegte Public Keys besitzen und als äußerst wertvolle Ziele gelten, wären sie laut Drake wahrscheinlich die ersten Angriffsziele eines Angreifers. Das verschafft kleineren Haltern – konkret Wallets mit weniger als 50 BTC – etwas zusätzliche Zeit, weil Angreifer sich vermutlich zuerst auf die größten, bekanntesten Ziele konzentrieren würden.
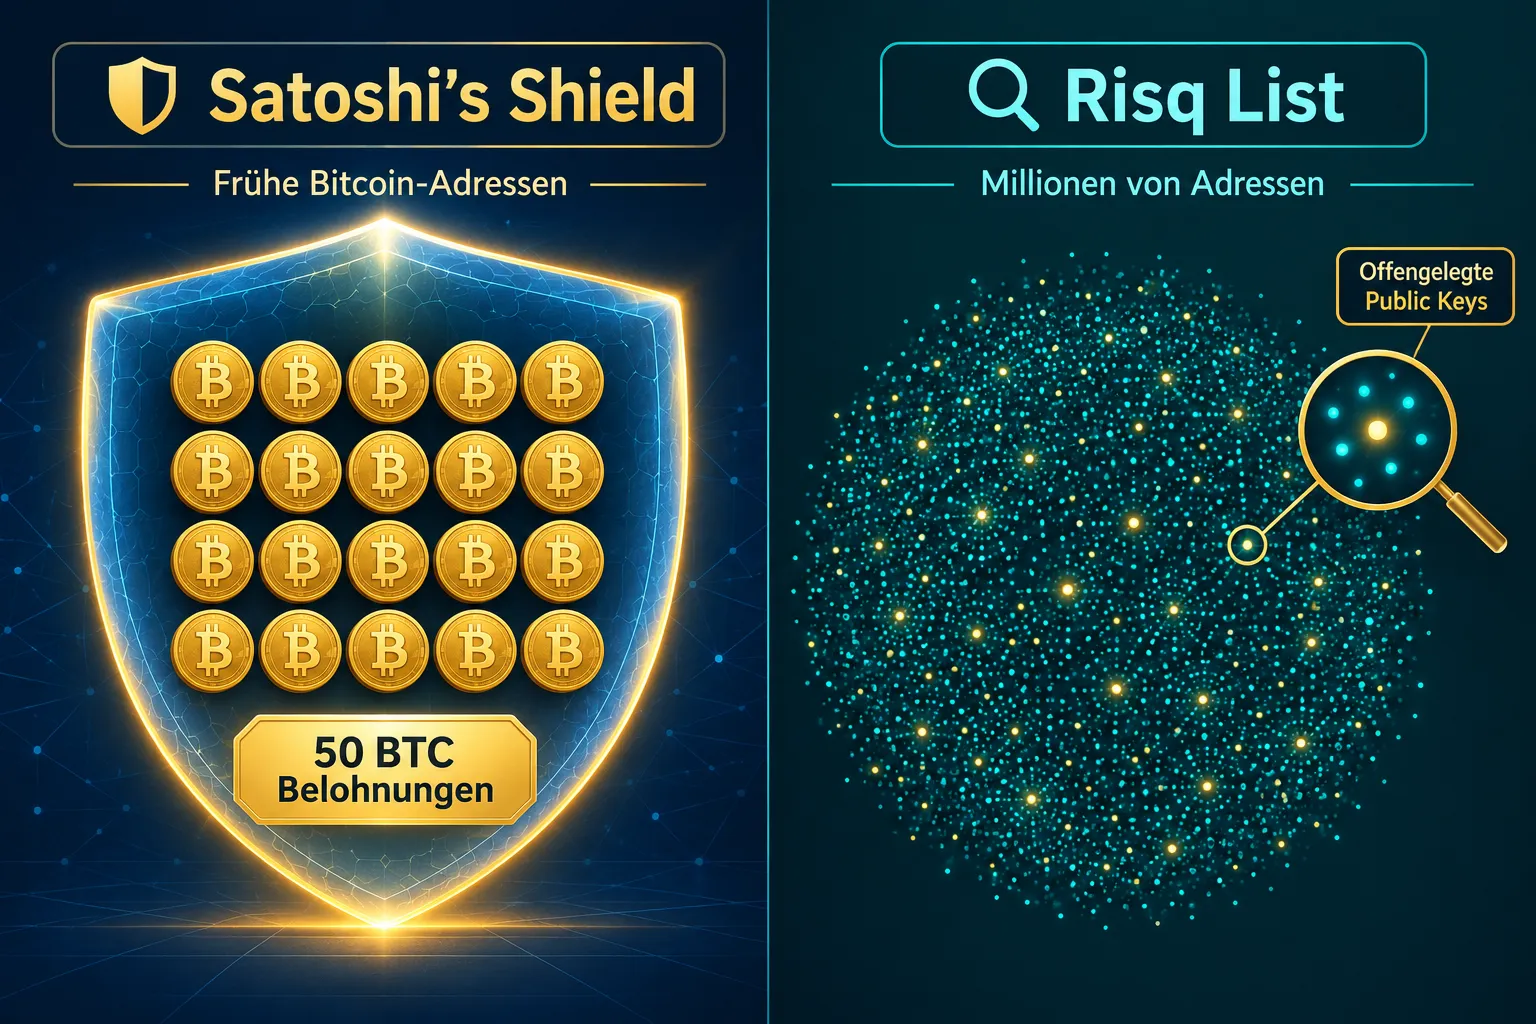
Das zweite Konzept ist die "Bitcoin Risq List" von Projekt Eleven. Dieses Projekt trackt öffentlich über 14 Millionen Adressen mit offengelegten Public Keys – also Adressen, die bereits mindestens einmal eine Transaktion signiert haben und damit theoretisch angreifbarer wären als Adressen mit verborgenem Public Key.
Die folgende Tabelle fasst die wichtigsten Zahlen zum Ausmaß der Offenlegung zusammen:
| Kennzahl | Wert |
|---|---|
| Getrackte Adressen mit offengelegtem Public Key (Risq List) | über 14 Millionen |
| BTC mit offengelegtem Public Key (Stand Mai 2026) | ca. 6,04 Mio. BTC (ca. 30,2 % des Supplies) |
| Frühe "Satoshi-nahe" Adressen mit je 50 BTC | ca. 20.000 Adressen |
| Von OpenAI veröffentlichte Manuskripte | 722 (372 Ergebnisfamilien) |
Diese Zahlen zeigen: Rund ein knappes Drittel des Bitcoin-Supplies liegt bereits auf Adressen, deren Public Key sichtbar ist. Genau diese Adressen stünden im Zentrum eines möglichen Bunker Mode Bitcoin Ethereum Umzugs, sollte sich die Risikolage verschärfen.
Reaktionen: Börsen, Ethereum Foundation und Europol
Drakes Aufruf beschränkt sich nicht auf einzelne Nutzer. Er fordert explizit mehrere große Börsen und Custodians dazu auf, ihre Cold-Storage-Praktiken zu härten: Binance, Bitbank, Robinhood, Bitfinex und Tether. Diese Institutionen verwalten enorme Mengen an Kundengeldern und wären bei einem tatsächlichen Angriff auf ECDSA besonders exponiert, da sie große, oft länger bestehende Adressen nutzen.
Die Ethereum Foundation selbst reagiert bereits seit Januar 2026 strukturell auf das Thema. Damals wurde ein eigenes Team für Post-Quantum-Sicherheit gegründet. Die Roadmap sieht unter anderem hash-basierte Signaturen – etwa SPHINCS oder STARKs – sowie native Account Abstraction vor. Als Zielkorridor für eine funktionierende Post-Quantum-Infrastruktur wird intern das Jahr 2029 genannt, allerdings ohne Garantie, dass dieser Zeitplan eingehalten wird.
Parallel dazu veröffentlichte Europol in der gleichen Woche einen Bericht mit einer differenzierten Einschätzung: Blockchains selbst könnten demnach auch durch Quantencomputer nicht gehackt werden, weil die Hash-Funktionen, die einzelne Blocks verbinden, dafür zu robust sind. Der eigentliche Schwachpunkt seien einzelne Wallets, nicht das Netzwerk als Ganzes. Diese Einschätzung deckt sich mit Drakes Fokus auf Adressmigration statt auf eine grundlegende Protokolländerung.
Einordnung: Risiko verstehen, nicht in Panik verfallen
Bei aller Dramatik der Schlagzeilen ist die wichtigste Botschaft von Drake selbst eine Mahnung zur Besonnenheit. Er betont ausdrücklich, dass niemand in Panik geraten oder überstürzt handeln solle. Es handelt sich um eine Risikoeinschätzung eines Forschers, nicht um einen bestätigten, laufenden Angriff. Bis heute ist kein öffentlich dokumentierter Fall bekannt, in dem ECDSA tatsächlich gebrochen wurde.
Gleichzeitig zeigt die Reaktion der Ethereum Foundation, dass das Thema institutionell ernst genommen wird – unabhängig davon, ob sich Drakes Zeitschätzung von "Monaten statt Jahren" bewahrheitet. Die Einrichtung eines eigenen Post-Quantum-Teams bereits im Januar 2026 war ein Schritt, der unabhängig von der aktuellen OpenAI-Debatte erfolgte.
Dieser Artikel stellt keine Finanzberatung oder Anlageempfehlung dar. Er ordnet eine öffentlich diskutierte Sicherheitswarnung journalistisch ein. Wer Bitcoin oder Ethereum hält, sollte sich bei technischen Entscheidungen zur eigenen Wallet-Sicherheit an unabhängige, verifizierte Quellen und gegebenenfalls an qualifizierte technische Fachleute wenden.
Fazit
Die Debatte um den Bunker Mode Bitcoin Ethereum zeigt, wie schnell sich die Risikolandschaft in der Kryptowelt durch Fortschritte in der künstlichen Intelligenz verändern kann. Justin Drakes Warnung basiert auf einer nachvollziehbaren technischen Sorge: Wenn KI-Systeme komplexe mathematische Beweise liefern können, wie sie OpenAI am 6. und 7. Oktober 2026 veröffentlicht hat, lässt sich ein Angriff auf elliptische Kurven nicht mehr vollständig ausschließen. Gleichzeitig bleibt festzuhalten, dass es sich um eine vorausschauende Einschätzung handelt und kein bestätigter Angriff vorliegt.
Für interessierte Leser lohnt es sich, die Entwicklung der Post-Quantum-Roadmap der Ethereum Foundation sowie Berichte seriöser Institutionen wie Europol weiter zu verfolgen. Wer technisch versiert ist, kann sich mit dem Konzept von Adressen mit verborgenem versus offengelegtem Public Key vertraut machen, um die Diskussion besser einzuordnen. Wie volatil der Bitcoin-Kurs selbst kurzfristig auf Nachrichten reagieren kann, zeigt auch unser Artikel zum Bitcoin Flash-Crash auf 84.000 Dollar. Überstürzte Handlungen sind nach aktuellem Stand nicht erforderlich – informierte Aufmerksamkeit dagegen schon.