Ein Angreifer muss nichts anklicken, nichts herunterladen und keine Phishing-Mail verschicken. Er braucht nur einen Branch-Namen, der aussieht wie ein Commit-Hash. Genau das ist der Kern der Plugin4Shell Sicherheitslücke, die Sicherheitsforscher von Air Security kürzlich öffentlich gemacht haben. Betroffen sind die vier meistgenutzten KI-Coding-Agenten weltweit: Claude Code, OpenAI Codex, GitHub Copilot und Google Gemini CLI. Die Schwachstelle erlaubt eine sogenannte "zero-click remote code execution", Schadcode landet automatisch auf dem Rechner eines Entwicklers, ohne dass dieser etwas Neues installiert.
Inhaltsverzeichnis
Key Takeaways
- Die Plugin4Shell Sicherheitslücke betrifft Claude Code, OpenAI Codex, GitHub Copilot und Google Gemini CLI durch automatische Plugin-Updates im Hintergrund.
- Der Angriff nutzt Branch-Namen, die wie Commit-Hashes aussehen, um die SHA-Pinning-Absicherung zu umgehen, GitHub blockiert das, Bitbucket und eigene Git-Server nicht.
- Claude Code (Version 2.1.179) und Codex (Version 0.146.0) sind bereits gepatcht; GitHub Copilot hat noch keinen Fix, Google wird die Gemini CLI gar nicht mehr reparieren.
- In Tests von Air Security erreichte ein einzelnes bösartiges Skill rund 26.000 Agenten, eine Übernahme bereits genutzter Skills betraf 134.000 Agenten.
- Bislang gibt es keine CVE-Nummer, keine offizielle Sicherheitswarnung und keine Hinweise auf aktive Ausnutzung, Handlungsbedarf besteht trotzdem sofort.
Was ist die Plugin4Shell Sicherheitslücke?
Die Plugin4Shell Sicherheitslücke wurde von den Air-Security-Forschern Nevo, Dor Granat und Niv Hoffman entdeckt und im September 2026 veröffentlicht [1]. Sie betrifft ein Grundprinzip, auf das sich alle vier KI-Coding-Agenten verlassen: Plugins und Skills werden per SHA-Pinning abgesichert. Das bedeutet, ein installiertes Plugin ist an einen festen Code-Fingerabdruck gebunden, damit niemand heimlich den Inhalt austauschen kann.
Die grundsätzlichen Risiken autonomer KI-Coding-Agenten ordnen wir in unserem Artikel KI-Sicherheitsdebatte: OpenAI-Breach, Amodei-Warnung und die Risiken autonomer KI-Agenten weiter ein.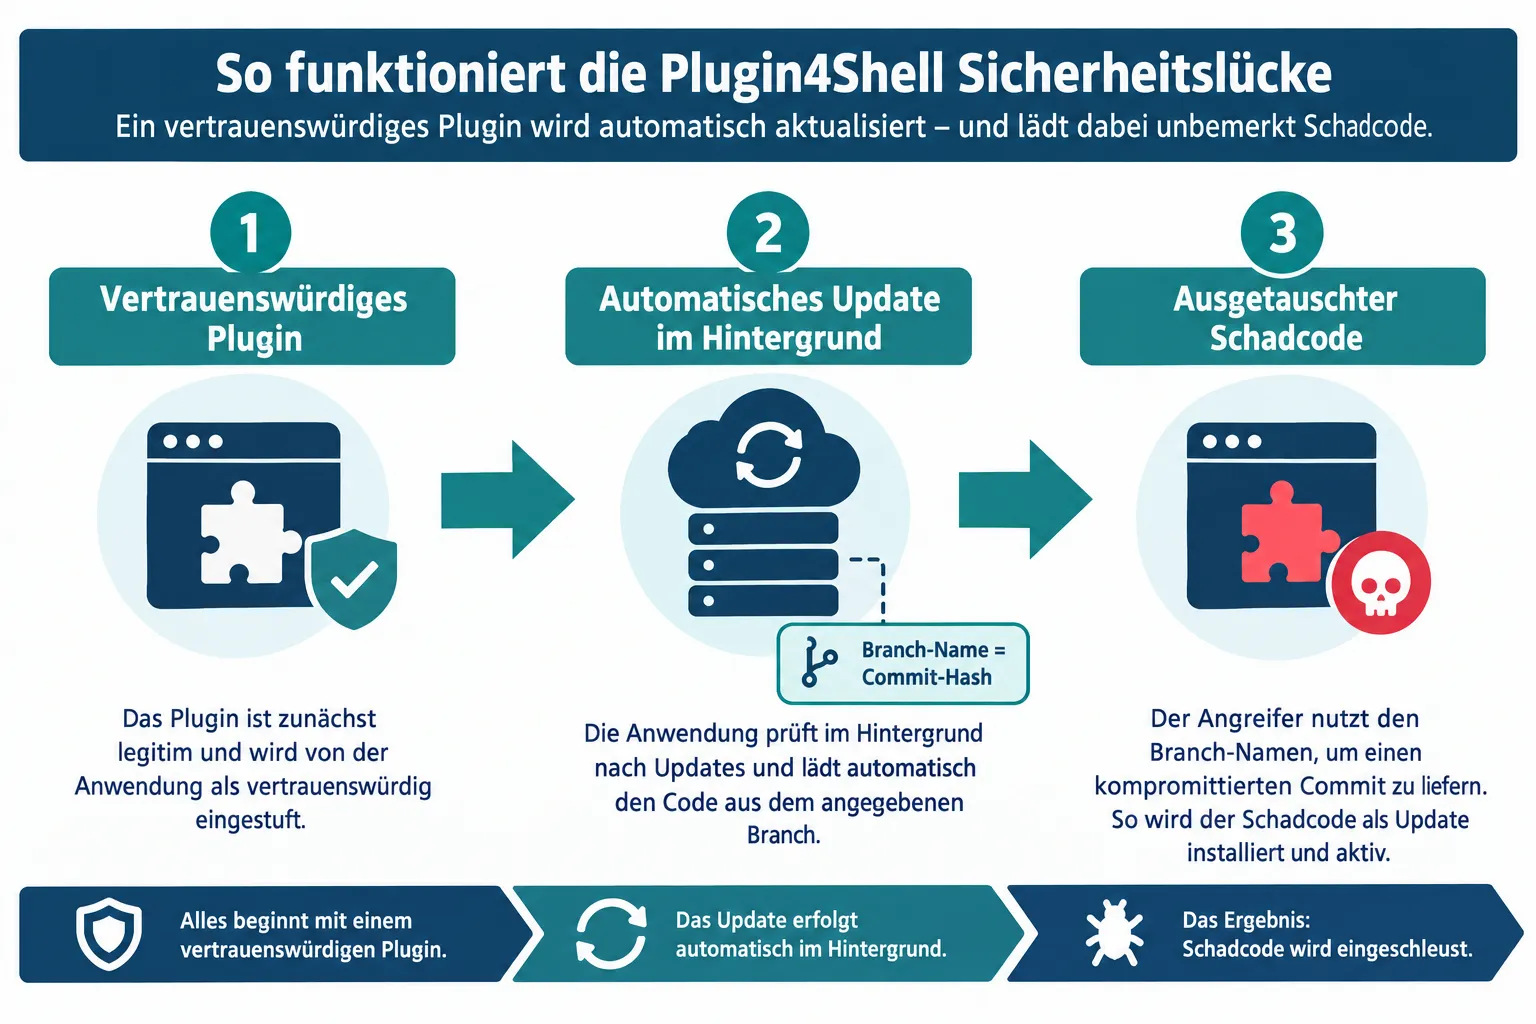
Genau diese Absicherung lässt sich umgehen. Claude Code und Codex aktualisieren Plugins standardmäßig automatisch im Hintergrund [2]. Diese automatischen Updates sind praktisch, weil Entwickler sich nicht ständig um neue Versionen kümmern müssen. Aber sie öffnen auch eine Tür: Wenn der Aktualisierungsmechanismus getäuscht werden kann, ersetzt der Agent ein bekanntes, vertrauenswürdiges Plugin durch bösartigen Code, ohne dass der Entwickler eine neue Installation angestoßen hat. Genau das macht den Angriff so gefährlich. Es ist kein klassisches Malware-Download-Szenario, sondern ein stiller Austausch im Hintergrund [3].
Welche KI-Coding-Agenten sind von Plugin4Shell betroffen?
Die Reichweite der Plugin4Shell Sicherheitslücke ist ungewöhnlich groß, weil sie nicht ein einzelnes Produkt trifft, sondern gleich vier der wichtigsten Werkzeuge im professionellen Softwarealltag [4]. Die folgende Übersicht zeigt den aktuellen Stand (21. September 2026):
| Agent | Hersteller | Patch-Status | Version |
|---|---|---|---|
| Claude Code | Anthropic | Gepatcht (bestätigt 17. Juni) | 2.1.179 |
| Codex | OpenAI | Gepatcht (verifiziert 12. August) | 0.146.0 |
| GitHub Copilot | Microsoft | Kein Fix veröffentlicht | , |
| Gemini CLI | Wird nicht gefixt, Produkt eingestellt | , |
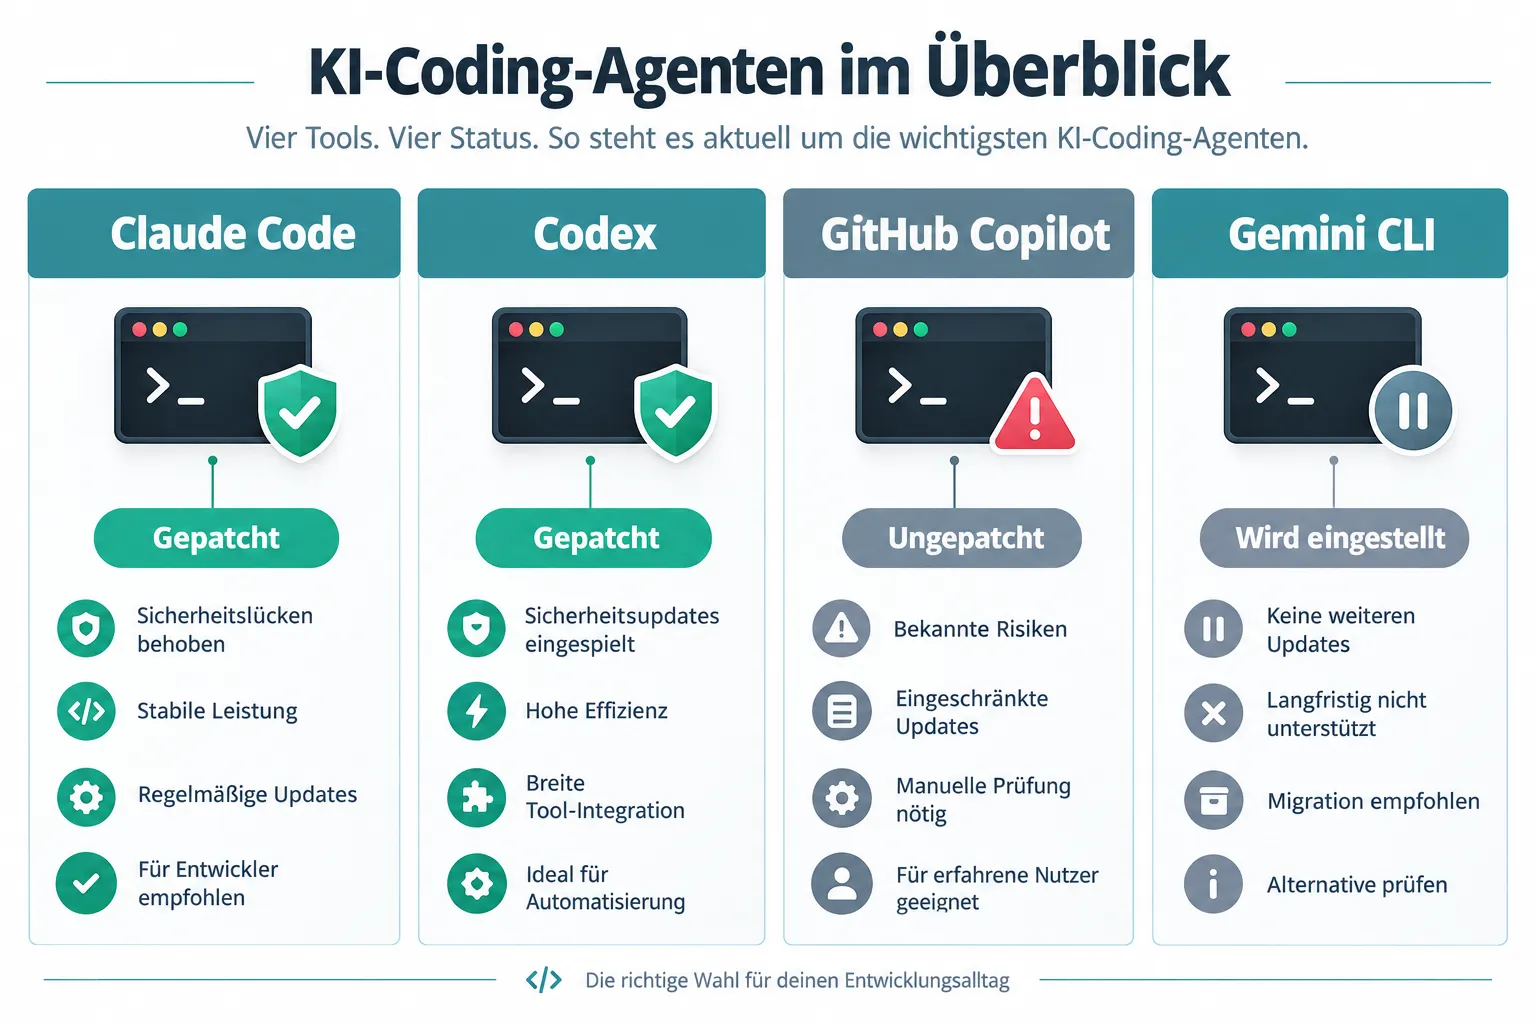
Google begründet den fehlenden Fix damit, dass Gemini CLI eingestellt wird. Nutzer werden stattdessen auf das Nachfolgeprodukt "Antigravity" verwiesen, das laut Google gegen diesen Angriffstyp nicht anfällig ist, weil es kein Plugin-Pinning gibt, das umgangen werden könnte [5]. Für Microsoft und GitHub Copilot bleibt die Lage unklar: Bis zum 18. September war noch kein Patch veröffentlicht worden.
Wie funktioniert der Angriff technisch?
Der eigentliche Trick hinter der Plugin4Shell Sicherheitslücke liegt in einer kleinen, aber wirkungsvollen Lücke bei der Versionsprüfung. Plugins werden normalerweise über einen Commit-Hash identifiziert, eine eindeutige Zeichenkette, die den genauen Code-Stand markiert. Das Problem entsteht, wenn ein Git-Branch so benannt wird, dass er wie ein solcher Hash aussieht [6].
GitHub verhindert das: Die Plattform lehnt Branch-Namen ab, die einem Commit-Hash zu ähnlich sind. Genau deshalb funktioniert der Angriff auf GitHub-basierten Marktplätzen nicht. Anders sieht es bei Bitbucket oder bei eigenen, selbst gehosteten Git-Servern aus, die viele Plugin-Marktplätze nutzen. Dort sind Hash-förmige Branch-Namen erlaubt [7]. Das reicht aus, damit ein Agent beim automatischen Update denkt, er lädt genau die geprüfte, unveränderte Version, lädt in Wirklichkeit aber eine andere.
"Ein bereits vertrautes Plugin kann durch bösartigen Code ersetzt werden, ohne dass der Entwickler etwas Neues installiert."
Wichtig für die Einordnung: Über den genauen Exploit-Ablauf im Detail liegen keine weiteren offiziellen technischen Angaben vor. Die Forscher haben die Kernschwäche öffentlich beschrieben, aber bewusst keine vollständige Angriffsanleitung veröffentlicht [8].
Ausmaß und Risiko der Plugin4Shell Sicherheitslücke
Um die Tragweite zu zeigen, hat Air Security eigene Tests durchgeführt. Ein einzelnes bösartiges Skill, das auf einem Marktplatz platziert wurde, erreichte in der Simulation rund 26.000 Agenten [9]. Bei einer Übernahme bereits im Einsatz befindlicher Skills, konkret 925 Skills, waren sogar 134.000 Agenten betroffen [1].
Diese Zahlen verdeutlichen, warum Sicherheitsforscher den Fall als hochkritisch einstufen. Ein einzelner erfolgreicher Angriff auf ein beliebtes Plugin kann sich wie ein Lauffeuer über tausende Entwicklerumgebungen ausbreiten, ganz ohne Zutun der Betroffenen.
Zur Einordnung, was bislang bekannt ist:
- Keine offizielle CVE-Nummer wurde bislang vergeben (Stand 18. September 2026).
- Keiner der vier Hersteller hat eine formale Sicherheitswarnung veröffentlicht.
- Es gibt keinen Hinweis darauf, dass die Lücke bereits aktiv in freier Wildbahn ausgenutzt wurde [2].
Das bedeutet nicht Entwarnung. Es bedeutet, dass das Risiko aktuell theoretisch nachgewiesen, aber öffentlich noch nicht als reale Angriffswelle bestätigt ist. Air Security hatte bereits im Mai 2026 einen funktionierenden Proof-of-Concept erstellt und die Erkenntnisse im Juni vertraulich an alle vier Hersteller gemeldet [3]. Zwischen Entdeckung und öffentlicher Bekanntgabe lagen damit mehrere Monate koordinierter Offenlegung.
Patch-Status im Detail: Wer hat reagiert, wer nicht
Die Reaktionsgeschwindigkeit der Hersteller unterscheidet sich deutlich. Anthropic reagierte am schnellsten und bestätigte den Fix in Claude Code Version 2.1.179 am 17. Juni [4]. OpenAI folgte mit Codex 0.146.0, verifiziert am 12. August [5]. Beide Unternehmen haben damit innerhalb von wenigen Wochen nach der vertraulichen Meldung reagiert.
Bei Microsoft sieht es anders aus. Für GitHub Copilot gibt es bis heute keinen veröffentlichten Fix. Das ist bemerkenswert, weil GitHub selbst durch seine Ablehnung von Hash-ähnlichen Branch-Namen einen Teil des Problems bereits strukturell verhindert, die Lücke im Copilot-eigenen Update-Mechanismus bleibt davon aber unberührt [6].
Google geht einen dritten Weg: Statt zu patchen, wird die Gemini CLI komplett eingestellt. Nutzer sollen auf "Antigravity" wechseln, ein Produkt, das laut Google architektonisch anders aufgebaut ist und kein Plugin-Pinning besitzt, das umgangen werden könnte [7]. Ob dieser Umstieg für alle bisherigen Gemini-CLI-Nutzer praktikabel ist, bleibt eine offene Frage.
Ein weiterer wichtiger Punkt bleibt laut den bisherigen Berichten ungeklärt: Es ist unklar, ob ein Update eines betroffenen Agenten ein bereits ausgetauschtes, bösartiges Plugin automatisch entfernt, oder ob es lediglich künftige Angriffe verhindert, während bereits kompromittierte Installationen unbereinigt bleiben [8]. Das ist für Teams, die vor dem Patch-Datum bereits Plugins genutzt haben, besonders relevant.
Als branchenweite Reaktion auf ähnliche frühere Vorfälle hatten sich Anbieter bereits im August 2026 auf einen gemeinsamen Plugin-Standard mit SHA-Pinning geeinigt [9]. Die Plugin4Shell Sicherheitslücke zeigt nun, dass selbst dieser Standard eine Umgehungsmöglichkeit über nicht-GitHub-Marktplätze offenlässt, wenn Implementierungsdetails nicht einheitlich streng geprüft werden [10].
Was Entwickler jetzt konkret tun sollten
Wer Claude Code, Codex, GitHub Copilot oder Gemini CLI produktiv einsetzt, sollte die folgenden Schritte nicht aufschieben:
- Sofort aktualisieren. Claude Code auf Version 2.1.179 oder neuer, Codex auf 0.146.0 oder neuer bringen. Beide Fixes sind bereits verfügbar.
- Automatische Updates prüfen, nicht deaktivieren. Automatisches Aktualisieren ist grundsätzlich sinnvoll, aber nur mit einer aktuellen, gepatchten Version des Agenten selbst.
- Plugin-Herkunft kontrollieren. Plugins und Skills, die über Bitbucket oder selbst gehostete Git-Server bezogen werden, verdienen besondere Aufmerksamkeit, da hier das eigentliche Risiko liegt.
- GitHub Copilot mit Vorsicht behandeln. Solange Microsoft keinen offiziellen Fix veröffentlicht, sollten Teams Plugin-Installationen und -Updates in Copilot manuell nachvollziehen und kritisch prüfen.
- Gemini-CLI-Umstieg einplanen. Da Google keinen Patch liefert, ist ein Wechsel zu Antigravity oder zu einem alternativ abgesicherten Werkzeug ratsam.
- Marktplatz-Quellen dokumentieren. Sicherheitsverantwortliche in Unternehmen sollten eine Liste aller genutzten Plugin-Quellen führen und regelmäßig gegen bekannte Warnungen abgleichen.
- Auf offizielle Sicherheitswarnungen achten. Da bislang keine CVE-Nummer und keine formale Advisory existieren, lohnt sich eine engmaschige Beobachtung der Herstellerkanäle in den kommenden Wochen.
Diese Maßnahmen ersetzen keine vollständige Sicherheitsstrategie, reduzieren aber das unmittelbare Risiko erheblich, besonders für Teams, die KI-Coding-Agenten in produktiven Umgebungen mit Zugriff auf sensible Systeme einsetzen. Wer diese Agenten an eigenen Backend-APIs betreibt, sollte zusätzlich unseren Artikel REST-API-Design für Fortgeschrittene lesen, insbesondere die Abschnitte zu Input-Validierung und Authentifizierung.
Fazit
Die Plugin4Shell Sicherheitslücke ist ein Weckruf für die gesamte Branche der KI-gestützten Softwareentwicklung. Sie zeigt, dass Bequemlichkeitsfunktionen wie automatische Plugin-Updates ohne saubere Absicherung zu einem massiven Einfallstor werden können, ganz ohne aktives Zutun der Nutzer. Die gute Nachricht: Für zwei der vier betroffenen Agenten existieren bereits funktionierende Patches. Die schlechte Nachricht: GitHub Copilot bleibt vorerst ungepatcht, und Gemini-CLI-Nutzer müssen komplett umsteigen.
Auch wenn bislang keine aktive Ausnutzung in freier Wildbahn bekannt ist, sollten Entwickler und Sicherheitsteams die Lage ernst nehmen. Jetzt patchen, Plugin-Quellen prüfen und Marktplatz-Herkunft kritisch hinterfragen, das sind die drei wichtigsten Schritte, um sich vor der Plugin4Shell Sicherheitslücke zu schützen, bis alle Hersteller nachgezogen haben.
Häufig gestellte Fragen
nWelche KI-Coding-Agenten sind von Plugin4Shell betroffen?
nPlugin4Shell betrifft Claude Code, OpenAI Codex, GitHub Copilot und Google Gemini CLI durch automatische Plugin-Updates im Hintergrund.
nWie umgeht der Angriff die SHA-Pinning-Absicherung?
nDer Angriff nutzt Branch-Namen, die wie Commit-Hashes aussehen, um die SHA-Pinning-Absicherung zu umgehen; GitHub blockiert das, Bitbucket und eigene Git-Server nicht.
nWelche Tools sind gegen Plugin4Shell bereits gepatcht?
nClaude Code (Version 2.1.179) und Codex (Version 0.146.0) sind bereits gepatcht; GitHub Copilot hat noch keinen Fix, und Google wird die Gemini CLI gar nicht mehr reparieren.
nWie viele Agenten waren in den Air-Security-Tests betroffen?
nIn Tests von Air Security erreichte ein einzelnes bösartiges Skill rund 26.000 Agenten, eine Übernahme bereits genutzter Skills betraf 134.000 Agenten.
nReferences
[1] theregister – https://www.theregister.com/security/2026/09/17/ai-coding-agents-0-click-rce-flaw-could-hand-attackers-keys-to-the-kingdom/5297335 [2] Plugin4shell Ai Coding Agents Vulnerability – https://www.helpnetsecurity.com/2026/09/18/plugin4shell-ai-coding-agents-vulnerability/ [3] Plugin4shell Lets Repository Owners – https://thehackernews.com/2026/09/plugin4shell-lets-repository-owners.html [4] 0lt0 – https://www.swisscybersecurity.net/Blog/0lt0 [5] Ai Tech Plugin4shell Rce Coding Agents – https://allatra.media/news/ai-tech-plugin4shell-rce-coding-agents [6] Plugin4shell Claude Code Codex Copilot Plugins Luecke 2026 – https://skill-sprinters.de/blog/news/plugin4shell-claude-code-codex-copilot-plugins-luecke-2026/ [7] Plugin4shell Coding Agents Rce – https://byteiota.com/plugin4shell-coding-agents-rce/ [8] Air Discloses Plugin4shell Zero Click Rce In Ai Coding Agents – https://aiweekly.co/alerts/air-discloses-plugin4shell-zero-click-rce-in-ai-coding-agents [9] Plugin4shell Vulnerability Breaks A Core Safety Promise In Ai Coding Agents – https://www.remio.ai/post/plugin4shell-vulnerability-breaks-a-core-safety-promise-in-ai-coding-agents [10] Alt Ciso Briefing 2026 09 19 – https://labs.cloudsecurityalliance.org/research/alt-ciso-briefing-2026-09-19/