Vierzehn von 31 öffentlich geteilten Mods konnten während der Testphase Befehle direkt auf dem Host-System ausführen, ganz ohne Sandbox. Diese Zahl stammt nicht aus einem Horrorszenario, sondern aus der Early-Access-Phase von Claude Code Mods, dem neuen Erweiterungssystem, das Anthropic am 1. Oktober 2026 für seinen KI-Coding-Agenten Claude Code veröffentlicht hat. Mods sind kleine TypeScript- oder JavaScript-Funktionen, die sich direkt in die Ausführungslogik von Claude Code einklinken, und genau darin liegt sowohl ihr Nutzen als auch ihr Risiko.
Für Softwareentwickler, DevOps-Teams und alle, die Claude Code produktiv einsetzen, markiert die Einführung von Claude Code Mods einen Wendepunkt: Der Agent lässt sich nun tiefgreifend anpassen, ohne dass Anthropic selbst jede gewünschte Funktion einbauen muss. Dieser Artikel erklärt, wie Claude Code Mods technisch funktionieren, was sie in der Praxis leisten können und wo die Sicherheitsgrenzen liegen.
Inhaltsverzeichnis
Key Takeaways
- Claude Code Mods sind event-gesteuerte TypeScript/JavaScript-Hooks, die sich wie Express-Middleware in die Pipeline von Claude Code einklinken (Handler-Signatur: $, e, next).
- Voraussetzung ist Claude Code Version 2.1.287 oder neuer; die Installation läuft über den bestehenden /plugin-Befehl.
- Mods laufen ohne Sandbox mit vollen Zugriffsrechten auf Dateisystem, Umgebungsvariablen und Prozessausführung, einzige feste Grenze: der Permission-Prompt selbst bleibt unveränderbar.
- In der Early-Access-Phase (9. bis 15. September 2026) konnten 14 von 31 öffentlich geteilten Mods Host-Prozesse ausführen.
- Enterprise-Umgebungen erhalten automatisch den sec-default-Mod, der als erstes lädt und Umgehungsversuche von Permission-Deny-Regeln blockiert.
Was sind Claude Code Mods eigentlich?
Claude Code Mods sind kurze Code-Schnipsel, meist nur wenige Dutzend Zeilen lang, die auf bestimmte Ereignisse in der internen Verarbeitungs-Pipeline von Claude Code reagieren. Wer mit Node.js-Webframeworks wie Express vertraut ist, erkennt das Muster sofort wieder: Jeder Mod erhält eine Handler-Funktion mit der Signatur ($, e, next), bei der $ Kontextdaten bereitstellt, e das aktuelle Ereignis beschreibt und next die Kontrolle an den nächsten Hook in der Kette weitergibt.
Das Konzept ist bewusst niedrigschwellig gehalten. Statt ein komplexes Plugin-API zu lernen, schreiben Entwickler im Grunde kleine Middleware-Funktionen, die Anthropic bereits aus der Webentwicklung bekannt gemacht hat. Diese Zugänglichkeit ist wahrscheinlich einer der Gründe, warum sich innerhalb kurzer Zeit bereits eine Vielzahl an Community-Mods verbreitet hat.
Wichtig ist: Mods sind keine komplett eigenständigen Programme. Sie klinken sich in Momente ein, in denen Claude Code ohnehin etwas tut, zum Beispiel einen Prompt an das Modell sendet, einen Tool-Call ausführt oder eine Permission-Anfrage stellt. Genau an diesen Punkten können Claude Code Mods eingreifen, Daten verändern oder den Ablauf stoppen.
Technische Funktionsweise: Event-Hooks im Detail
Die Architektur von Claude Code Mods orientiert sich an bekannten Middleware-Mustern, ist aber speziell auf die Bedürfnisse eines KI-Agenten zugeschnitten, der mit Dateisystemen, Terminalbefehlen und Sprachmodellen interagiert. Konkret können Mods laut übereinstimmenden Berichten von the-decoder.com, dev.to und byteiota.com folgende Dinge tun:
- Prompts umschreiben, bevor sie an das Modell gesendet werden
- Tool-Calls abfangen, blockieren oder ändern, bevor sie ausgeführt werden
- Permission-Anfragen genehmigen oder ablehnen, automatisiert statt per Hand
- Geheime Daten redigieren, also sensible Informationen aus Tool-Output entfernen, bevor sie angezeigt oder weiterverarbeitet werden
- Eigene UI-Elemente rendern, etwa Panels, Buttons oder benutzerdefinierte Befehle in der CLI oder Desktop-App
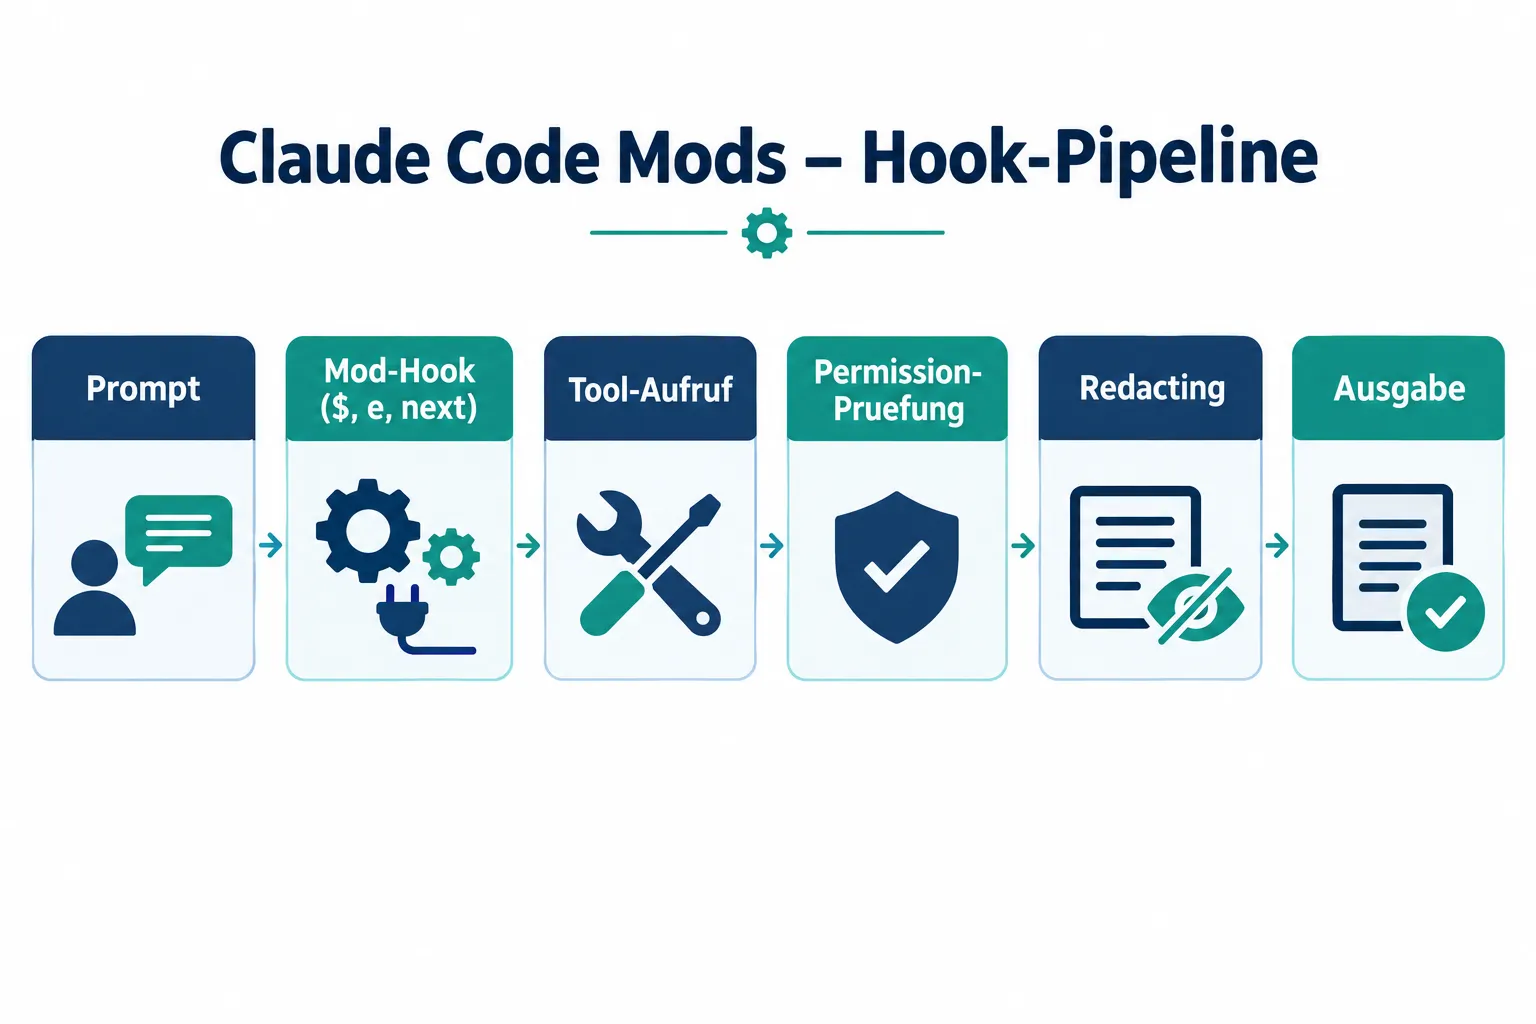
Diese Eingriffspunkte liegen tief in der Ausführungslogik von Claude Code. Ein Mod kann also theoretisch jede einzelne Interaktion zwischen Nutzer, Agent und Modell beeinflussen, vom ersten Prompt bis zur letzten Dateioperation. Anthropic selbst demonstriert das Vertrauen in die Architektur dadurch, dass eigene, bereits bestehende Bestandteile von Claude Code zu Mods umgebaut wurden: das /diff-Panel zur Anzeige von Codeänderungen, der AGENTS.md-Loader für Projektkonfigurationen, sowie diverse Telemetrie-Features. Diese Funktionen laufen also nicht mehr als fest verdrahteter Kern, sondern als austauschbare Mods, ein klares Signal, dass das Mod-System als zentrale Erweiterungsschicht gedacht ist, nicht als Nebenfeature.
Praktische Anwendungsbeispiele für Claude Code Mods
Anthropic hat zum Start drei offizielle Beispiel-Mods veröffentlicht, die den praktischen Nutzen anschaulich zeigen:
| Mod-Name | Funktion | Umfang |
|---|---|---|
| Token Weather | Zeigt die Auslastung des Kontextfensters live an | ca. 80 Zeilen Code |
| Blast Radius | Fängt gefährliche Befehle wie rm -rf vor der Ausführung ab und zeigt betroffene Dateien | kompakt, fokussiert |
| Replay Theater | Ermöglicht die schrittweise Durchsicht von Änderungen | interaktives UI-Panel |
Diese drei Beispiele zeigen unterschiedliche Anwendungsfälle: Token Weather ist ein reines Beobachtungswerkzeug, das Entwicklern hilft, die Kapazitätsgrenze des Modells im Blick zu behalten. Blast Radius dagegen ist ein Sicherheitswerkzeug, das destruktive Kommandos abfängt, bevor Schaden entsteht, ein direktes Beispiel dafür, wie Mods Tool-Calls blockieren oder modifizieren können. Replay Theater schließlich nutzt die UI-Fähigkeiten von Claude Code Mods, um Codeänderungen nachvollziehbar zu machen, bevor sie übernommen werden.
Für DevOps-Teams sind besonders Mods interessant, die Secrets aus Tool-Output entfernen, etwa API-Schlüssel oder Zugangsdaten, die versehentlich in Logs oder Terminalausgaben auftauchen könnten. Da Mods direkten Zugriff auf den Tool-Output haben, lassen sich solche Redacting-Funktionen vergleichsweise einfach umsetzen, vorausgesetzt, man versteht die damit verbundenen Risiken, die im nächsten Abschnitt behandelt werden.
Installation und Entwicklung eigener Claude Code Mods
Die Installation von Claude Code Mods erfolgt über das bereits bestehende Plugin-System von Claude Code, konkret per /plugin-Befehl in der CLI oder Desktop-App. Voraussetzung ist Claude Code Version 2.1.287 oder neuer. In unterstützten Versionen sind Mods standardmäßig aktiviert, sodass installierte Erweiterungen ohne zusätzlichen Konfigurationsschritt sofort wirksam werden.
Für die Entwicklung eigener Mods stehen zwei zentrale Werkzeuge bereit:
- claude plugin validate prüft einen Mod vor der Installation auf strukturelle Korrektheit
- –safe-mode deaktiviert sämtliche Hooks und versetzt Claude Code in einen Zustand ohne jegliche Mod-Eingriffe
Besonders bemerkenswert: Claude Code kann Mods auch selbst generieren. Nutzer beschreiben in natürlicher Sprache, was ein Mod tun soll, und Claude schreibt den entsprechenden TypeScript-Code eigenständig, lädt ihn per Hot-Reload und macht ihn sofort testbar. Dieser Workflow verlagert die Erstellung von Erweiterungen von reiner Entwicklerarbeit in Richtung eines dialogbasierten Prozesses, mit allen Chancen und Risiken, die das mit sich bringt, insbesondere wenn der generierte Code ungeprüft produktiv eingesetzt wird.
Sicherheitsrisiken von Claude Code Mods
Hier liegt der kritischste Punkt des gesamten Systems: Claude Code Mods laufen ohne Sandbox. Sie besitzen dieselben Zugriffsrechte wie Claude Code selbst, also vollen Zugriff auf das Dateisystem, Umgebungsvariablen und die Fähigkeit, Prozesse auszuführen. Die einzige von Anthropic technisch durchgesetzte Grenze: Ein Mod kann den Permission-Prompt selbst nicht verändern. Alles andere liegt faktisch im Ermessen des jeweiligen Mod-Codes.
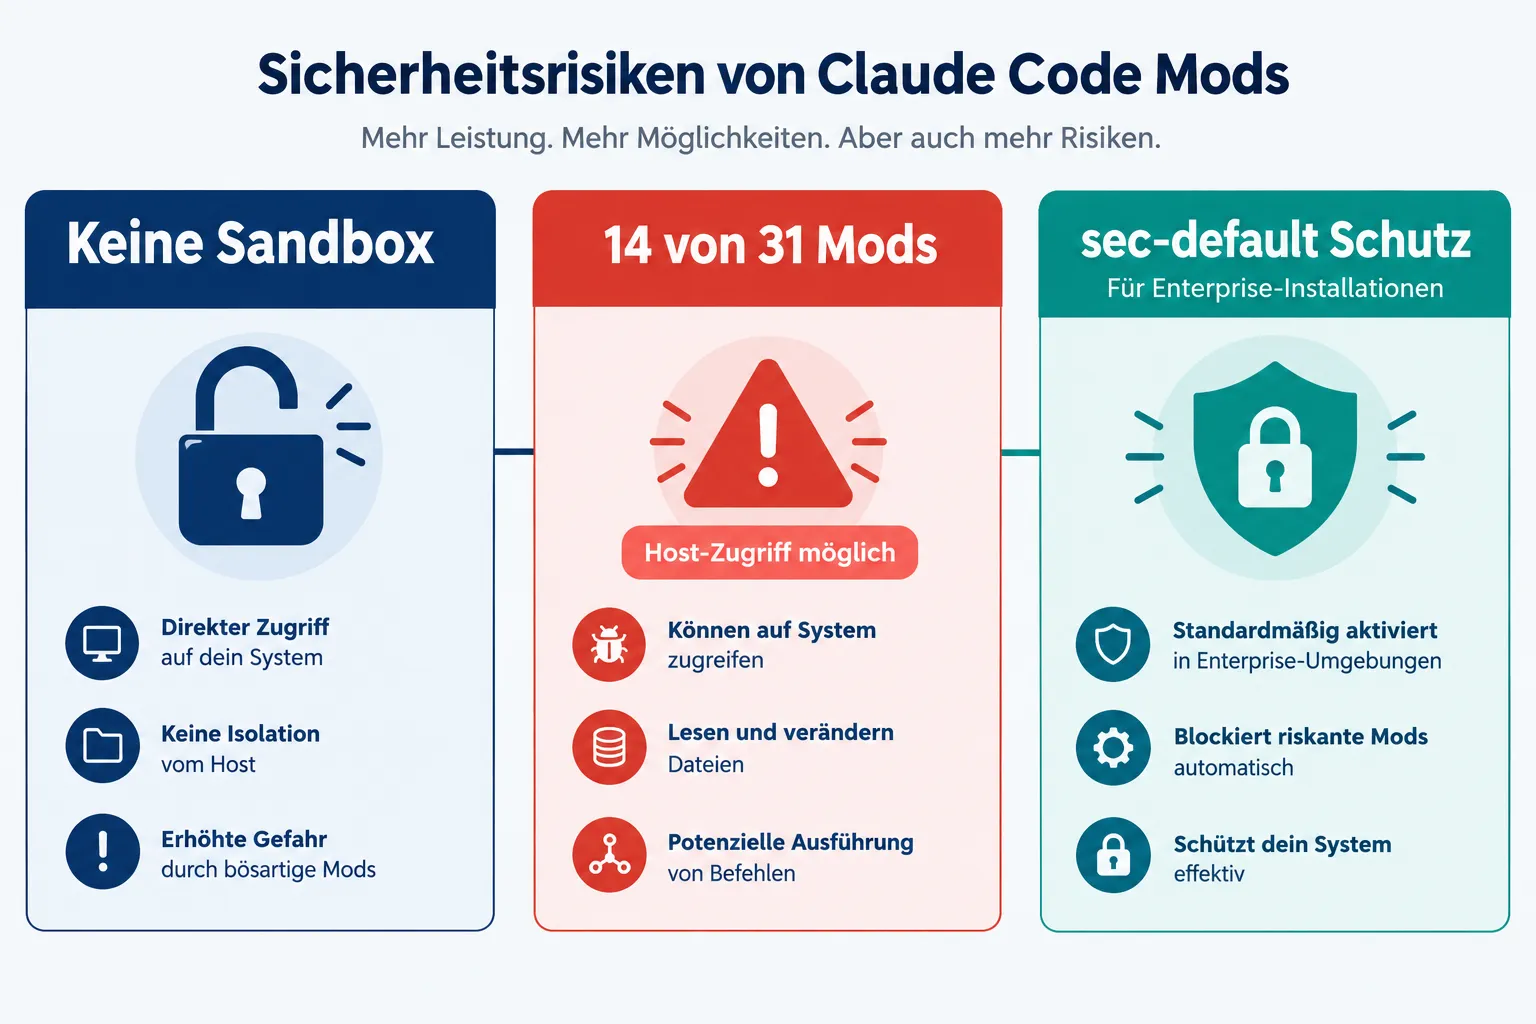
Diese Offenheit wurde bereits in der Early-Access-Phase zum Thema. Laut cryptobriefing.com lief dieser frühe Testzugang vom 9. bis 15. September 2026 über eine Umgebungsvariable. In diesem Zeitraum wurden 31 Mods öffentlich geteilt, und bei einer Prüfung stellte sich heraus, dass 14 davon in der Lage waren, Host-Prozesse auszuführen. Diese Zahl ist durch mehrere unabhängige Quellen bestätigt und sollte nicht relativiert werden: Fast jeder zweite geteilte Mod hatte das Potenzial, über die reine Funktionserweiterung hinaus Systemzugriffe auszuführen, die Nutzer möglicherweise nicht erwartet hatten.
Für Unternehmen hat Anthropic eine zusätzliche Schutzschicht eingebaut. Enterprise-Installationen erhalten automatisch den sec-default-Mod, der als erster Hook in der Kette lädt. Seine Aufgabe ist es, Versuche zu blockieren, bestehende Permission-Deny-Regeln zu umgehen, also genau jene Angriffsfläche abzusichern, die durch die fehlende Sandbox entsteht. Für Einzelentwickler und kleinere Teams ohne Enterprise-Lizenz gibt es diesen automatischen Schutz jedoch nicht, weshalb hier besondere Vorsicht bei der Auswahl von Mods aus Drittanbieterquellen angebracht ist.
"Mods laufen mit denselben Zugriffsrechten wie Claude Code selbst, die einzige feste Grenze ist der Permission-Prompt."
Eine ausgewogene Einordnung bedeutet nicht, Claude Code Mods grundsätzlich abzulehnen. Die Funktionalität, die sie ermöglichen, von Secret-Redacting bis zu individuellen Sicherheits-Checks wie Blast Radius, ist für professionelle Entwicklungsteams durchaus wertvoll. Entscheidend ist aber, dass Nutzer verstehen: Ein Mod ist kein isoliertes Browser-Plugin mit begrenzten Rechten, sondern ein Code-Stück mit vollem Systemzugriff. Vor der Installation sollte daher idealerweise der Quellcode geprüft, claude plugin validate ausgeführt und im Zweifel –safe-mode genutzt werden, um unbekannte Mods zunächst zu deaktivieren.
Häufige Fragen zu Claude Code Mods
Sind Claude Code Mods standardmäßig aktiv?
Ja, in unterstützten Versionen (ab 2.1.287) sind Mods standardmäßig aktiviert, sobald sie installiert wurden.
Kann ich alle Mods vorübergehend deaktivieren?
Ja, mit dem Parameter –safe-mode lassen sich sämtliche Hooks deaktivieren, ohne die Mods zu deinstallieren.
Schützt Anthropic Enterprise-Kunden besser?
Enterprise-Installationen erhalten den sec-default-Mod, der automatisch zuerst lädt und Umgehungsversuche von Permission-Deny-Regeln unterbindet.
Fazit: Chance mit klarer Sorgfaltspflicht
Claude Code Mods erweitern Claude Code um eine flexible, middleware-ähnliche Architektur, die Entwicklern erlaubt, den KI-Coding-Agenten exakt an eigene Workflows anzupassen, von einfachen Statusanzeigen wie Token Weather bis zu sicherheitsrelevanten Eingriffen wie Blast Radius. Die technische Umsetzung ist zugänglich, die Integration über /plugin und claude plugin validate unkompliziert, und selbst die automatische Generierung eigener Mods per natürlicher Sprache funktioniert bereits.
Gleichzeitig zeigt die 14-von-31-Zahl aus der Early-Access-Phase deutlich, dass das Fehlen einer Sandbox kein theoretisches Risiko ist, sondern bereits in der Testphase konkrete Folgen hatte. Entwickler und DevOps-Teams sollten Mods daher mit derselben Sorgfalt behandeln wie jede andere Software mit vollem Systemzugriff: Quellcode prüfen, Herkunft kennen, bei Unsicherheit –safe-mode nutzen und in Unternehmensumgebungen auf den sec-default-Schutz setzen. Wer diese Grundregeln beachtet, kann das Potenzial von Claude Code Mods nutzen, ohne unnötige Risiken einzugehen.