Ein Satz reichte aus, um die Sicherheitsszene aufzuschrecken: Google nimmt keine Produkt-Schwachstellenmeldungen mehr über sein Open Source Software Vulnerability Reward Program an. Der Grund ist kein Budgetkürzung, kein Skandal und keine interne Umstrukturierung. Es ist eine Flut aus KI-generierten Berichten, die so massiv und fehlerhaft war, dass das Programm praktisch unbrauchbar wurde. Die Entscheidung rund um Google Bug Bounty KI-Spam markiert einen Wendepunkt, der weit über ein einzelnes Unternehmen hinausreicht und zeigt, wie generative KI die Grundfesten der IT-Sicherheitsforschung erschüttert.
Am 1. Oktober 2026 verkündete Google offiziell die Pause. Für Entwickler, Open-Source-Maintainer und Sicherheitsforscher in Deutschland ist das mehr als eine Randnotiz. Es ist ein Warnsignal dafür, dass etablierte Mechanismen zur Entdeckung von Sicherheitslücken unter dem Druck automatisierter Einreichungen zusammenbrechen können.
Inhaltsverzeichnis
Key Takeaways
- Google hat am 1. Oktober 2026 angekündigt, im Rahmen des Open Source Software Vulnerability Reward Program (OSS VRP) vorübergehend keine Produkt-Schwachstellenmeldungen mehr anzunehmen.
- Ursache ist der massive Anstieg KI-generierter Einreichungen, von denen die meisten ungültig sind oder auf Halluzinationen beruhen.
- Die Pause betrifft nicht bereits vor dem 1. Oktober eingereichte Reports und nicht die OSS-VRP-Supply-Chain-Meldungen, die weiterlaufen.
- Google plant, das Programm zu überarbeiten und im ersten Quartal 2027 ein Update zu veröffentlichen; Alternativen sind Chrome VRP, Cloud VRP und das Patch Rewards Program.
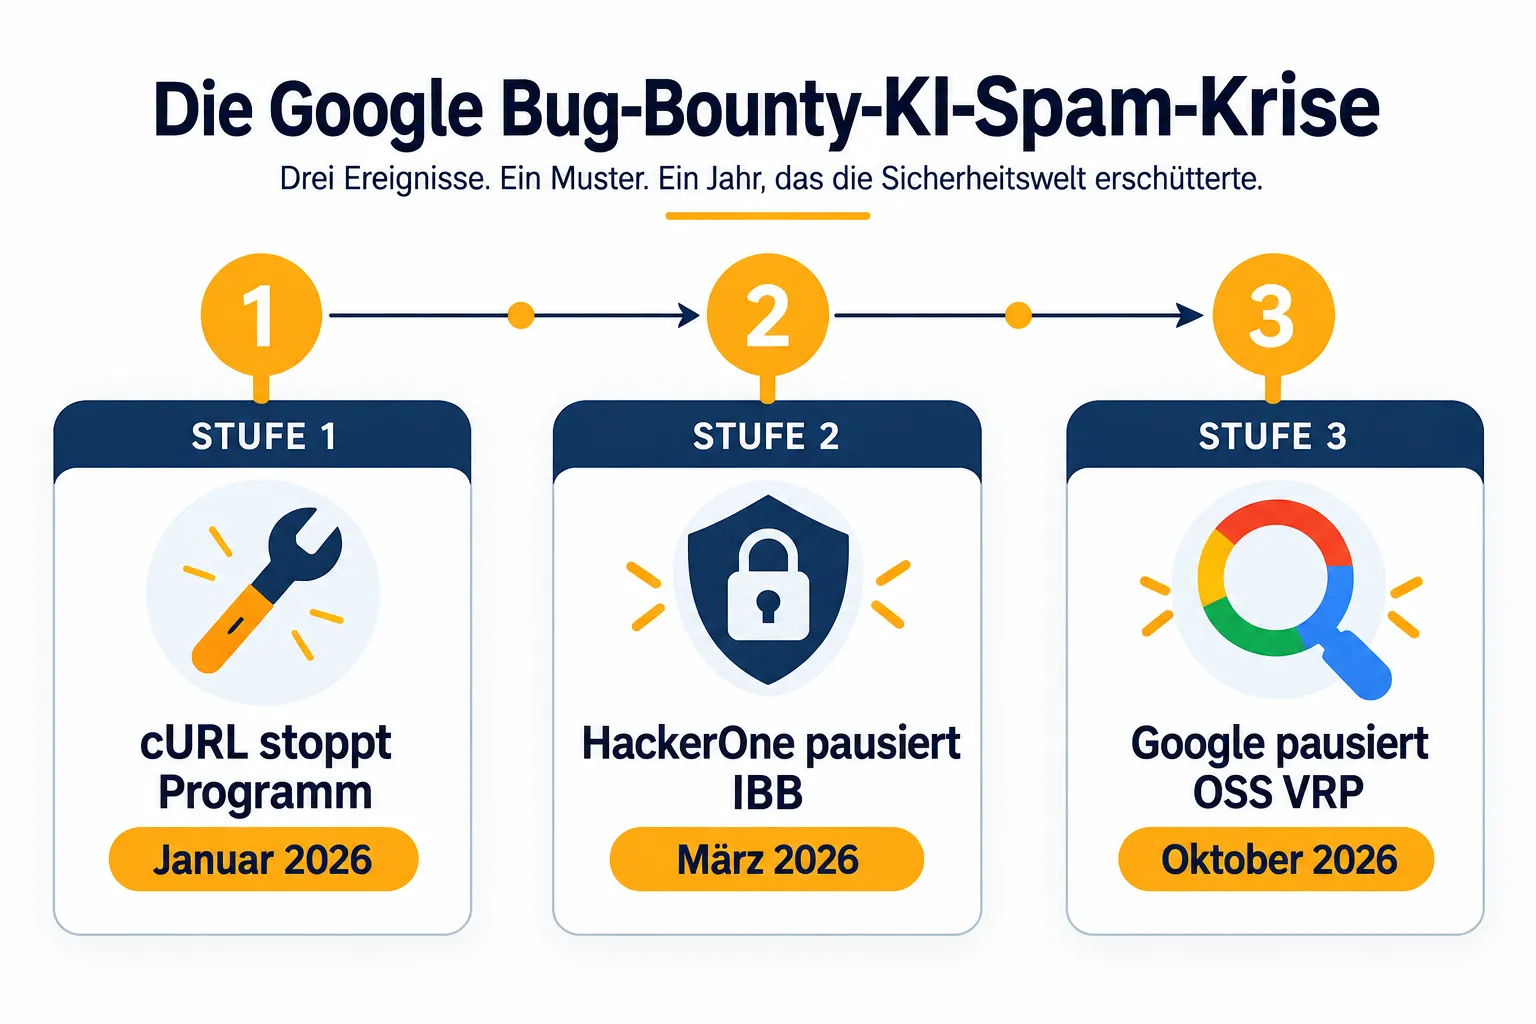
- Google ist kein Einzelfall: cURL stellte sein Bug-Bounty-Programm im Januar 2026 ein, HackerOne stoppte im März 2026 neue Einreichungen für das Internet Bug Bounty Program.
Was genau hat Google angekündigt?
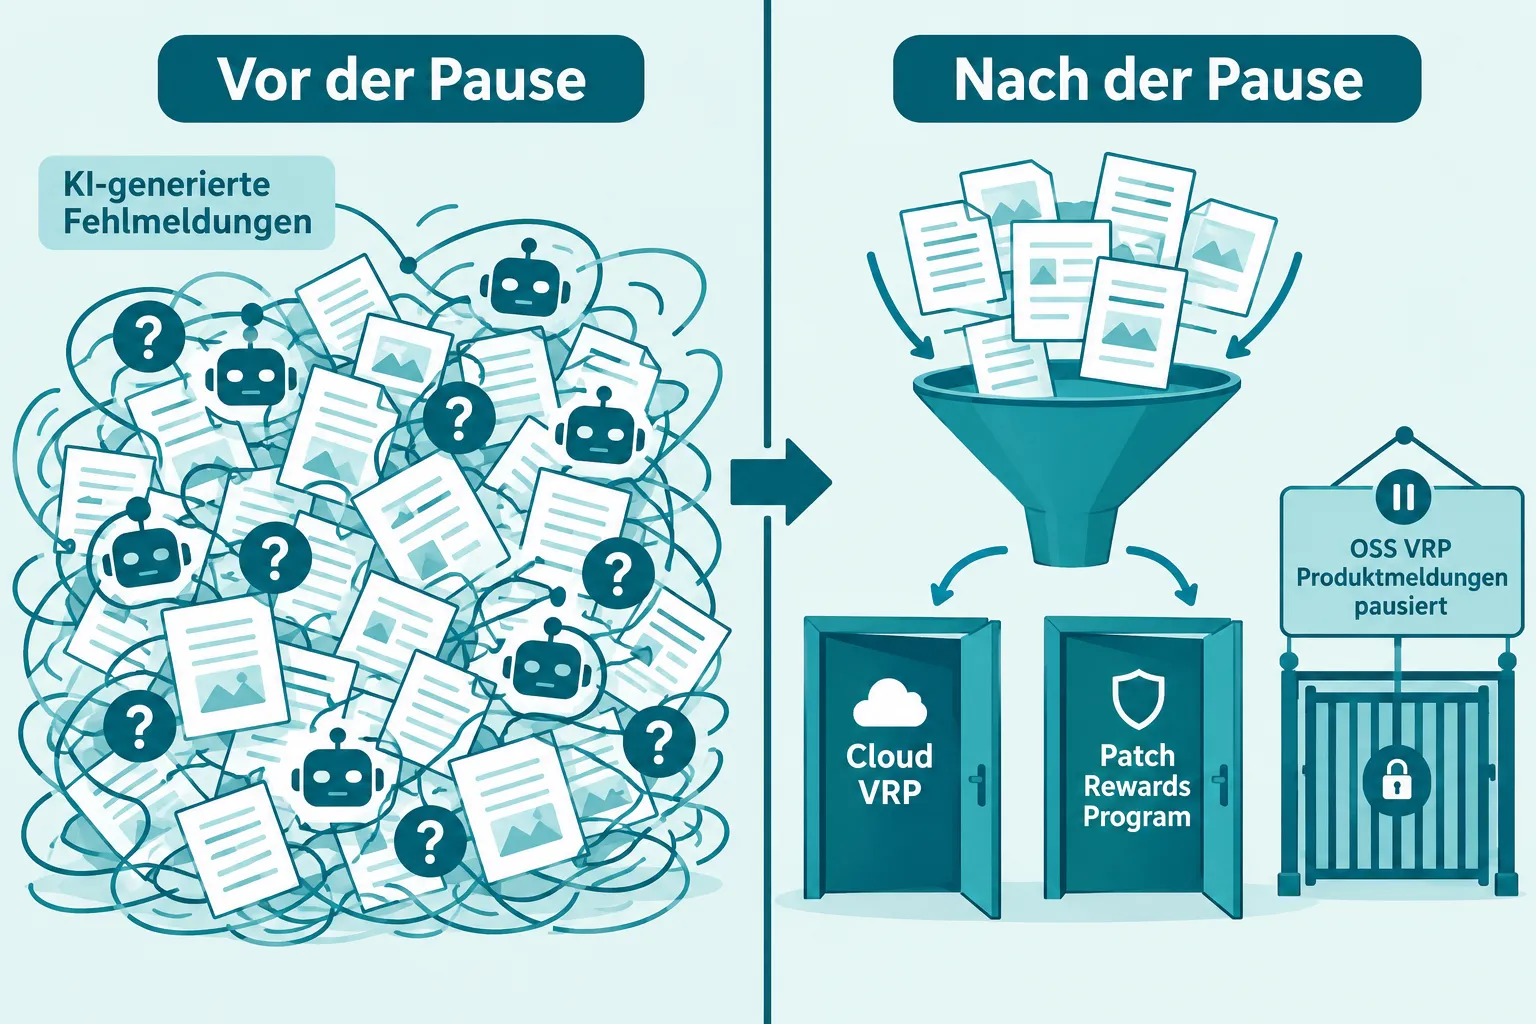
Google teilte am 1. Oktober 2026 mit, dass das Open Source Software Vulnerability Reward Program (OSS VRP) ab sofort keine neuen Meldungen zu Produkt-Schwachstellen mehr annimmt. Diese Form von Google Bug Bounty KI-Spam war laut Unternehmensangaben der entscheidende Auslöser. Engineers und Open-Source-Maintainer, die normalerweise eingehende Berichte prüfen und validieren, sahen sich plötzlich mit einer Flut automatisierter Einreichungen konfrontiert.
Das Problem lag nicht in der Menge allein, sondern in der Qualität. Die meisten dieser Reports waren schlicht ungültig. Ein erheblicher Teil enthielt sogenannte Halluzinationen, von KI-Modellen erfundene Schwachstellen, die in der Realität gar nicht existierten. Behauptete Bugs erwiesen sich bei näherer Prüfung entweder als nicht ausnutzbar oder als komplett konstruiert. Für ein Team, das jede Meldung ernst nehmen und manuell nachvollziehen muss, bedeutete das einen enormen Arbeitsaufwand ohne echten Sicherheitsgewinn.
"Die meisten Einreichungen waren ungültig oder enthielten Halluzinationen", diese Kernaussage fasst zusammen, warum Google zu diesem drastischen Schritt gegriffen hat.
Wichtig für Forscher, die bereits aktiv waren: Die Pause gilt nicht rückwirkend. Alle Reports, die vor dem 1. Oktober 2026 eingereicht wurden, werden weiterhin regulär bearbeitet. Ebenfalls ausgenommen sind die OSS-VRP-Supply-Chain-Reports, also Meldungen zu Schwachstellen in der Software-Lieferkette. Dieser Bereich läuft unverändert weiter, da er offenbar nicht im gleichen Ausmaß von KI-generiertem Spam betroffen war.
Google Bug Bounty KI-Spam im Kontext bestehender Alternativen
Wer trotz der Pause weiterhin Schwachstellen bei Google melden möchte, ist nicht komplett ausgeschlossen. Für bestimmte Google-Cloud-Repositories können Produkt-Schwachstellen weiterhin über das Cloud VRP eingereicht werden. Google verweist zudem explizit auf andere laufende Programme als Ausweichoptionen.
Die folgende Übersicht fasst zusammen, welche Meldewege aktuell zur Verfügung stehen:
| Programm | Status nach dem 1. Oktober 2026 | Zuständigkeitsbereich |
|---|---|---|
| OSS VRP (Produktmeldungen) | Pausiert | Schwachstellen in Google-Open-Source-Produkten |
| OSS VRP (Supply-Chain-Reports) | Läuft weiter | Schwachstellen in der Software-Lieferkette |
| Cloud VRP | Läuft weiter | Bestimmte Google-Cloud-Repositories |
| Chrome VRP | Läuft weiter | Schwachstellen im Chrome-Browser |
| Patch Rewards Program | Läuft weiter | Sicherheitsverbesserungen in Open-Source-Projekten |
Google kündigte außerdem an, das OSS VRP strukturell zu überarbeiten. Ein konkretes Update zum neuen Format soll im ersten Quartal 2027 folgen. Bis dahin bleibt offen, wie das Unternehmen künftig zwischen legitimen Meldungen menschlicher Forscher und automatisiert generiertem Rauschen unterscheiden will.
Für Entwickler in Deutschland, die regelmäßig mit Google-Open-Source-Projekten arbeiten oder selbst Sicherheitsforschung betreiben, bedeutet dies vor allem eines: Wer jetzt eine Schwachstelle in einem betroffenen Produkt findet, sollte prüfen, ob sie über Cloud VRP, Chrome VRP oder das Patch Rewards Program eingereicht werden kann, statt auf eine Wiederaufnahme des OSS VRP zu warten.
Kein Einzelfall: Das Muster hinter Google Bug Bounty KI-Spam
Die Entscheidung von Google steht nicht isoliert da. Sie reiht sich in eine Serie ähnlicher Vorfälle ein, die zeigen, dass das Problem struktureller Natur ist und nicht auf ein einzelnes Unternehmen beschränkt bleibt.
Bereits im Januar 2026 kündigte das Open-Source-Tool cURL an, sein Bug-Bounty-Programm einzustellen. Der Grund war nahezu identisch: wiederholte, minderwertige KI-generierte Schwachstellenmeldungen, die den Pflegeaufwand für die Maintainer ins Unermessliche trieben. cURL-Entwickler hatten bereits zuvor öffentlich über die Belastung durch automatisierte Fehlmeldungen geklagt.
Im März 2026 folgte HackerOne mit einer ähnlichen Maßnahme. Die Plattform stoppte neue Einreichungen für ihr Internet Bug Bounty Program aus vergleichbaren Gründen. Auch hier stand die schiere Menge unbrauchbarer, KI-generierter Berichte im Vordergrund, die das bestehende Prüfsystem überlastete.
Diese drei Fälle, cURL, HackerOne und nun Google, zeichnen ein klares Bild: Generative KI-Modelle werden zunehmend eingesetzt, um automatisiert nach Schwachstellen zu suchen und Berichte zu formulieren. Das Problem ist dabei nicht die Technologie selbst, sondern ihre unreflektierte Anwendung. Die Modelle können überzeugend klingende, aber inhaltlich falsche Sicherheitsberichte erzeugen. Für Maintainer, die jede Meldung ernst nehmen müssen, wird die Triage-Arbeit dadurch unverhältnismäßig aufwendig.
Warum trifft es gerade Open-Source-Programme so hart?
Open-Source-Bug-Bounty-Programme sind besonders anfällig für diese Entwicklung, aus mehreren Gründen:
- Geringe Eintrittsbarriere: Jeder kann theoretisch einen Report einreichen, auch automatisiert über Skripte oder KI-Tools.
- Finanzieller Anreiz: Prämien für gültige Meldungen schaffen einen Anreiz, möglichst viele Einreichungen zu generieren, auch minderwertige.
- Begrenzte Prüfkapazität: Maintainer und Sicherheitsteams sind oft klein und können die Flut nicht in gleichem Tempo bearbeiten.
- Komplexität der Codebasis: Große, verteilte Open-Source-Projekte bieten viele Angriffsflächen, die KI-Modelle plausibel, aber falsch interpretieren können.
Diese Faktoren zusammen führen zu einer Situation, in der das ursprüngliche Ziel von Bug-Bounty-Programmen, echte Sicherheitslücken schneller zu finden, ins Gegenteil verkehrt wird.
Auch bei anderen KI-bezogenen Sicherheitsthemen zeigt sich dieses Muster, etwa bei der GitLab AI Gateway Sicherheitslücke, die zeigt, wie KI-Systeme neue Risiken in bestehende Software-Lieferketten einbringen.
Was bedeutet Google Bug Bounty KI-Spam für die Zukunft der IT-Sicherheit?
Die Pause bei Google ist mehr als eine organisatorische Maßnahme. Sie wirft grundlegende Fragen darüber auf, wie Sicherheitsforschung im Zeitalter generativer KI funktionieren kann. Drei Entwicklungen zeichnen sich bereits ab.
Erstens: Unternehmen werden voraussichtlich strengere Verifizierungsmechanismen einführen. Denkbar sind automatisierte Vorab-Checks, die offensichtlich unplausible Meldungen aussortieren, bevor sie überhaupt menschliche Prüfer erreichen. Auch Reputationssysteme, bei denen bekannte, vertrauenswürdige Forscher bevorzugt behandelt werden, könnten an Bedeutung gewinnen.
Zweitens: Die Diskussion um Haftung und Verantwortung bei KI-generierten Berichten wird zunehmen. Wer haftet, wenn ein Forscher bewusst KI-Tools einsetzt, um massenhaft fragwürdige Reports einzureichen? Aktuell fehlen hierfür klare Regelwerke in den meisten Programmen.
Drittens: Die Reform, die Google für das erste Quartal 2027 angekündigt hat, dürfte richtungsweisend für die gesamte Branche sein. Sollte Google ein funktionierendes Modell finden, das legitime Forschung von automatisiertem Spam trennt, könnten andere Unternehmen und Plattformen wie HackerOne diesem Beispiel folgen.
Für Entwickler und Sicherheitsforscher in Deutschland lohnt sich ein Blick auf die eigene Praxis. Wer KI-Tools zur Unterstützung bei der Schwachstellensuche einsetzt, sollte jede Ausgabe manuell verifizieren, bevor ein Report eingereicht wird. Automatisierte Einreichungen ohne menschliche Kontrolle schaden nicht nur dem eigenen Ruf, sondern der gesamten Sicherheitsgemeinschaft.
Praktische Hinweise für Sicherheitsforscher
Angesichts der aktuellen Lage empfiehlt sich folgendes Vorgehen für alle, die weiterhin aktiv Schwachstellen melden wollen:
- Prüfen, ob die betroffene Software über Cloud VRP, Chrome VRP oder das Patch Rewards Program abgedeckt ist.
- Jede mithilfe von KI-Tools generierte Analyse vor der Einreichung manuell nachvollziehen und testen.
- Supply-Chain-bezogene Funde weiterhin über das OSS-VRP-Supply-Chain-Verfahren einreichen, da dieser Kanal unverändert bleibt.
- Die angekündigte Aktualisierung im ersten Quartal 2027 im Blick behalten, um rechtzeitig über die reformierten Regeln informiert zu sein.
- Bei Unsicherheit direkt die offiziellen Programmseiten der jeweiligen Anbieter konsultieren, statt sich auf Sekundärquellen zu verlassen.
Fazit: Ein Weckruf für Bug-Bounty-Programme im KI-Zeitalter
Die Pause des Google-Bug-Bounty-KI-Spam-Problems ist kein isoliertes IT-Detail, sondern ein Symptom eines größeren Wandels. Generative KI hat die Eintrittsbarriere für das Einreichen von Sicherheitsberichten drastisch gesenkt, mit dem unbeabsichtigten Nebeneffekt, dass die Qualität massiv gelitten hat. Google, cURL und HackerOne haben innerhalb weniger Monate unabhängig voneinander ähnliche Konsequenzen gezogen. Das deutet darauf hin, dass die gesamte Branche vor einer Neuausrichtung steht.
Für Entwickler und Tech-interessierte Leser in Deutschland bedeutet das konkret: Wer sich in der Sicherheitsforschung engagiert, sollte sich auf strengere Prüfprozesse und möglicherweise neue Verifizierungsanforderungen einstellen. Gleichzeitig bleibt die grundsätzliche Bedeutung von Bug-Bounty-Programmen für die IT-Sicherheit unangetastet, sie müssen nur widerstandsfähiger gegen automatisierten Missbrauch werden.
Als nächsten Schritt sollten interessierte Forscher die alternativen Programme wie Cloud VRP, Chrome VRP und das Patch Rewards Program prüfen, falls sie aktuell eine Schwachstelle in einem betroffenen Google-Produkt gefunden haben. Zudem lohnt es sich, die für das erste Quartal 2027 angekündigte Reform im Blick zu behalten, da sie wegweisend für den Umgang mit KI-generierten Einreichungen in der gesamten Sicherheitsbranche sein dürfte.