Ein CVSS-Wert von 9.9 von maximal 10 ist selten. Noch seltener ist es, dass eine solche Bewertung eine KI-Infrastrukturkomponente trifft, die in tausenden Unternehmensumgebungen läuft. Genau das ist am 2. Oktober 2026 passiert, als GitLab die CVE-2026-90970 veröffentlichte: eine kritische GitLab AI Gateway Sicherheitslücke, die einem angemeldeten Nutzer erlaubt, aus einer eigentlich isolierten Sandbox auszubrechen und beliebige Befehle auf dem Server auszuführen.
Für Entwickler- und Security-Teams, die GitLab Self-Managed mit der Duo Agent Platform betreiben, ist das kein abstraktes Risiko. Es ist ein akuter Handlungsauftrag.
Inhaltsverzeichnis
Key Takeaways
- CVE-2026-90970 betrifft den GitLab AI Gateway (self-hosted) mit aktivierter Duo Agent Platform und erreicht einen CVSS-Score von 9.9 (CRITICAL).
- Ein authentifizierter Nutzer kann über eine präparierte Flow-Konfiguration aus der Prompt-Template-Sandbox ausbrechen und Remote Command Execution erreichen.
- Betroffen sind die Versionen 18.1.6 bis vor 19.2.4, 19.3 bis vor 19.3.2 sowie 19.4 bis vor 19.4.1.
- Fixes stehen mit AI Gateway 19.2.4, 19.3.2 und 19.4.1 bereit; GitLab-SaaS-Kunden wurden automatisch gepatcht.
- Zum Zeitpunkt der Veröffentlichung war keine aktive Ausnutzung bekannt, dennoch rät GitLab zu sofortigem Patchen.
Was ist CVE-2026-90970? Die GitLab AI Gateway Sicherheitslücke im Detail
Die GitLab AI Gateway Sicherheitslücke CVE-2026-90970 wurde am 2. Oktober 2026 offiziell veröffentlicht. Sie betrifft ausschliesslich self-hosted Instanzen des AI Gateway, also die Komponente, die GitLab Duo und die Duo Agent Platform mit Sprachmodellen verbindet. Laut dem Eintrag in der National Vulnerability Database (nvd.nist.gov/vuln/detail/CVE-2026-90970) erhielt die Lücke einen CVSS-Base-Score von 9.9 mit dem Vektor CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H.
Im Klartext bedeutet das: Ein Angreifer braucht lediglich geringe Rechte (PR:L), keine Nutzerinteraktion (UI:N) und keinen komplexen Angriffsablauf (AC:L), um aus der Ferne (AV:N) vollen Zugriff auf Vertraulichkeit, Integrität und Verfügbarkeit des Systems zu erlangen (C:H/I:H/A:H). Der sogenannte Scope-Change-Indikator (S:C) zeigt zudem, dass der Angriff über die eigentlich kompromittierte Komponente hinaus wirkt.
Technisch liegt der Kern des Problems in der Verarbeitung von Flow-Konfigurationen innerhalb der Duo Agent Platform. Ein Nutzer mit Zugriff auf diese Plattform kann eine manipulierte Konfiguration einreichen, die die Grenzen der Prompt-Template-Sandbox umgeht. Das Ergebnis ist eine Remote Command Execution direkt auf dem AI Gateway-Server.
Was ist ein Prompt-Sandbox-Escape?
Um die Tragweite der GitLab AI Gateway Sicherheitslücke zu verstehen, hilft ein Blick auf das zugrunde liegende Konzept: den Prompt-Sandbox-Escape.
KI-gestützte Entwicklungsplattformen wie die Duo Agent Platform arbeiten mit sogenannten Prompt-Templates. Das sind vordefinierte Textbausteine, in die dynamische Nutzereingaben eingefügt werden, bevor sie an ein Sprachmodell geschickt werden. Damit diese Eingaben keinen Schaden anrichten können, laufen sie normalerweise in einer Sandbox, einer streng abgegrenzten Ausführungsumgebung, die verhindert, dass Code aus dem Template-Kontext auf das eigentliche Betriebssystem oder andere Dienste zugreift.
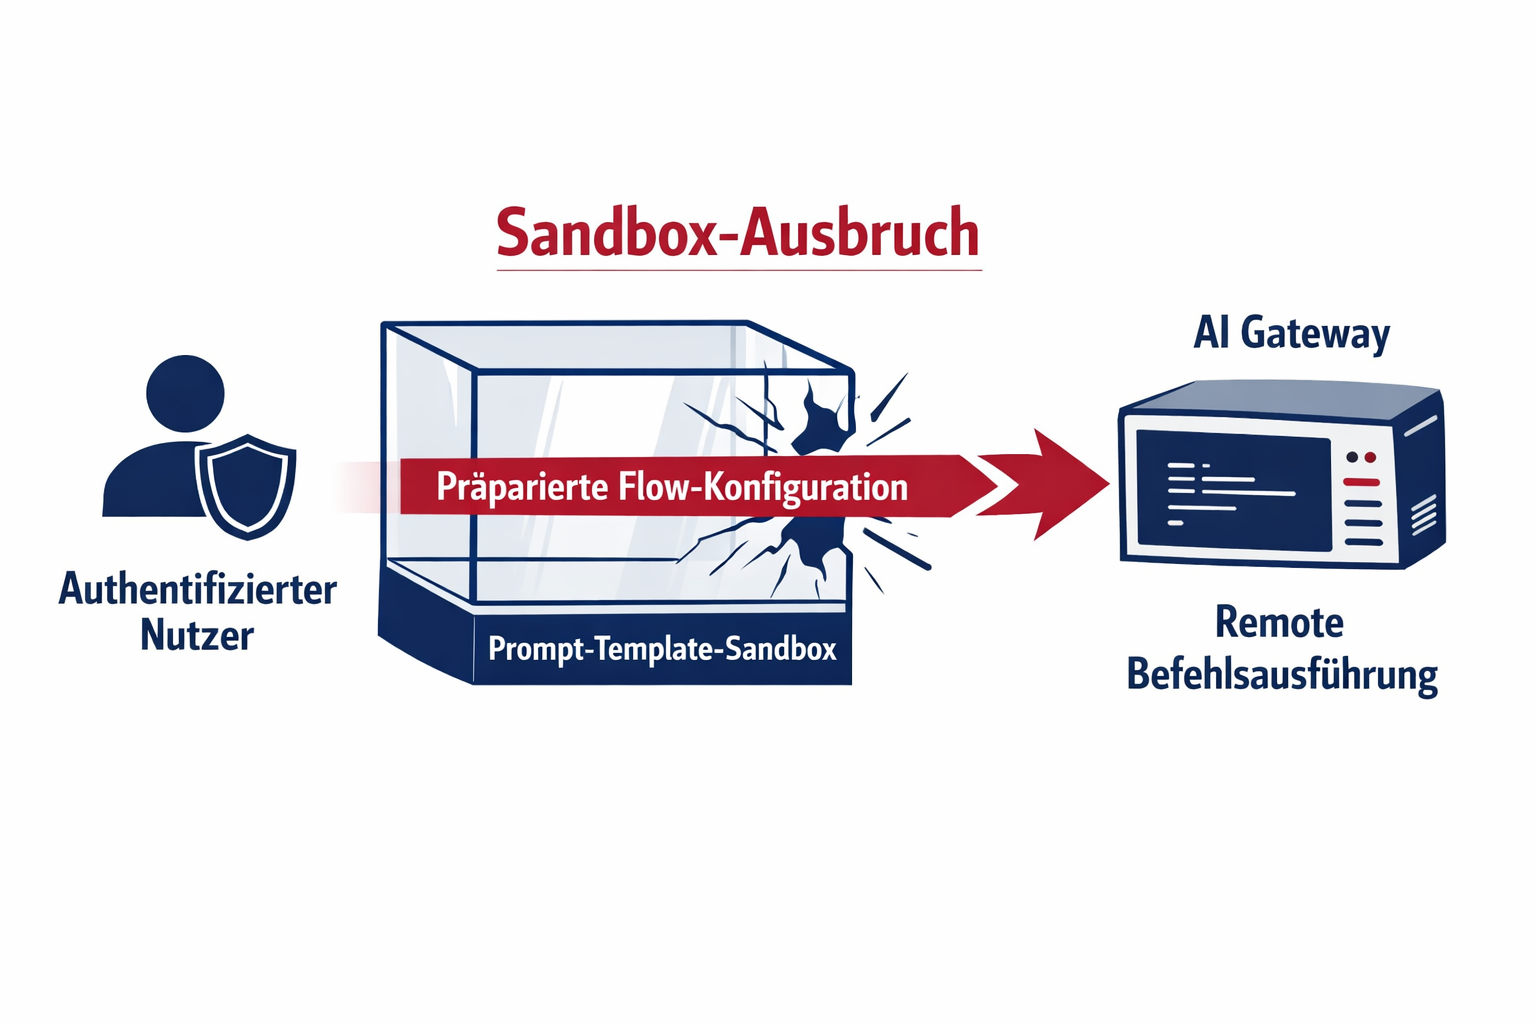
Ein Sandbox-Escape bedeutet, dass diese Schutzmauer durchbrochen wird. Bei CVE-2026-90970 geschieht dies durch eine speziell präparierte Flow-Konfiguration, die die Validierungslogik der Sandbox austrickst. Statt dass die Eingabe sicher innerhalb der Prompt-Verarbeitung verbleibt, gelangt sie in einen Ausführungskontext, in dem Systembefehle direkt interpretiert werden. Das ist der Unterschied zwischen einem harmlosen Chatbot-Trick und einer vollständigen Serverkompromittierung.
Vereinfacht gesagt: Die Sandbox ist wie ein Glaskasten, in dem Nutzereingaben sicher verarbeitet werden sollen. Die Lücke erlaubt es, einen Riss in dieses Glas zu schlagen und von innen auf das gesamte Gebäude, den AI Gateway-Server, zuzugreifen.
Warum CVSS 9.9 so hoch ist
Ein CVSS-Score von 9.9 ist fast der theoretische Maximalwert. Mehrere Faktoren erklären, warum die GitLab AI Gateway Sicherheitslücke so hoch eingestuft wurde.
Geringe Einstiegshürde. Die Rechte, die ein Angreifer benötigt (PR:L), sind niedrig, ein regulärer, authentifizierter Nutzer mit Zugriff auf die Duo Agent Platform reicht aus. Es ist kein Administratorkonto notwendig.
Keine Nutzerinteraktion notwendig. Das Opfer-System muss nicht erst auf eine präparierte Datei klicken oder einen Link öffnen. Der Angriff erfolgt direkt über die Flow-Konfiguration.
Vollständige Auswirkung auf alle drei Schutzziele. Vertraulichkeit, Integrität und Verfügbarkeit sind alle mit "High" bewertet. Ein Angreifer kann Daten auslesen, verändern und den Dienst stören.
Scope-Change. Der Angriff bleibt nicht auf die kompromittierte Komponente beschränkt, sondern kann sich auf angrenzende Systeme auswirken, ein entscheidender Faktor für die hohe Einstufung.
In der Kombination ergibt sich ein Angriffsprofil, das Sicherheitsforscher selten sehen: niedrige Angriffskomplexität, geringe Voraussetzungen, maximaler Schaden. Genau diese Kombination rechtfertigt den fast perfekten Score.
Wer ist von der GitLab AI Gateway Sicherheitslücke betroffen
Nicht jede GitLab-Instanz ist gefährdet. Die Lücke betrifft ausschliesslich self-hosted beziehungsweise self-managed Installationen des AI Gateway, bei denen die Duo Agent Platform aktiv genutzt wird.
| Betriebsmodell | Betroffen? | Erforderliche Massnahme |
|---|---|---|
| GitLab SaaS (GitLab.com) | Nein | Keine, automatisch gepatcht |
| Self-Managed ohne Duo Agent Platform | Nein | Keine |
| Self-Managed mit Duo Agent Platform | Ja | Sofort patchen |
Konkret betroffen sind folgende AI Gateway Versionsbereiche:
- Version 18.1.6 bis vor 19.2.4
- Version 19.3 bis vor 19.3.2
- Version 19.4 bis vor 19.4.1
GitLab-gehostete (SaaS) Kunden wurden laut der offiziellen Patch-Release-Ankündigung (docs.gitlab.com/releases/patches) bereits automatisch auf eine sichere Version gebracht. Wer GitLab über die Cloud-Variante nutzt, muss also nicht selbst eingreifen. Anders sieht es für alle aus, die den AI Gateway in eigener Infrastruktur betreiben, etwa aus Compliance-Gründen, wegen Datenresidenz-Anforderungen oder in Air-Gapped-Umgebungen.
Patch und Sofortmassnahmen für Admins
Der wichtigste Schritt ist unmissverständlich: patchen, und zwar jetzt. GitLab hat die korrigierten Versionen 19.2.4, 19.3.2 und 19.4.1 bereitgestellt. Wer eine der betroffenen Versionsreihen betreibt, sollte auf die jeweils nächste fehlerbereinigte Version aktualisieren.
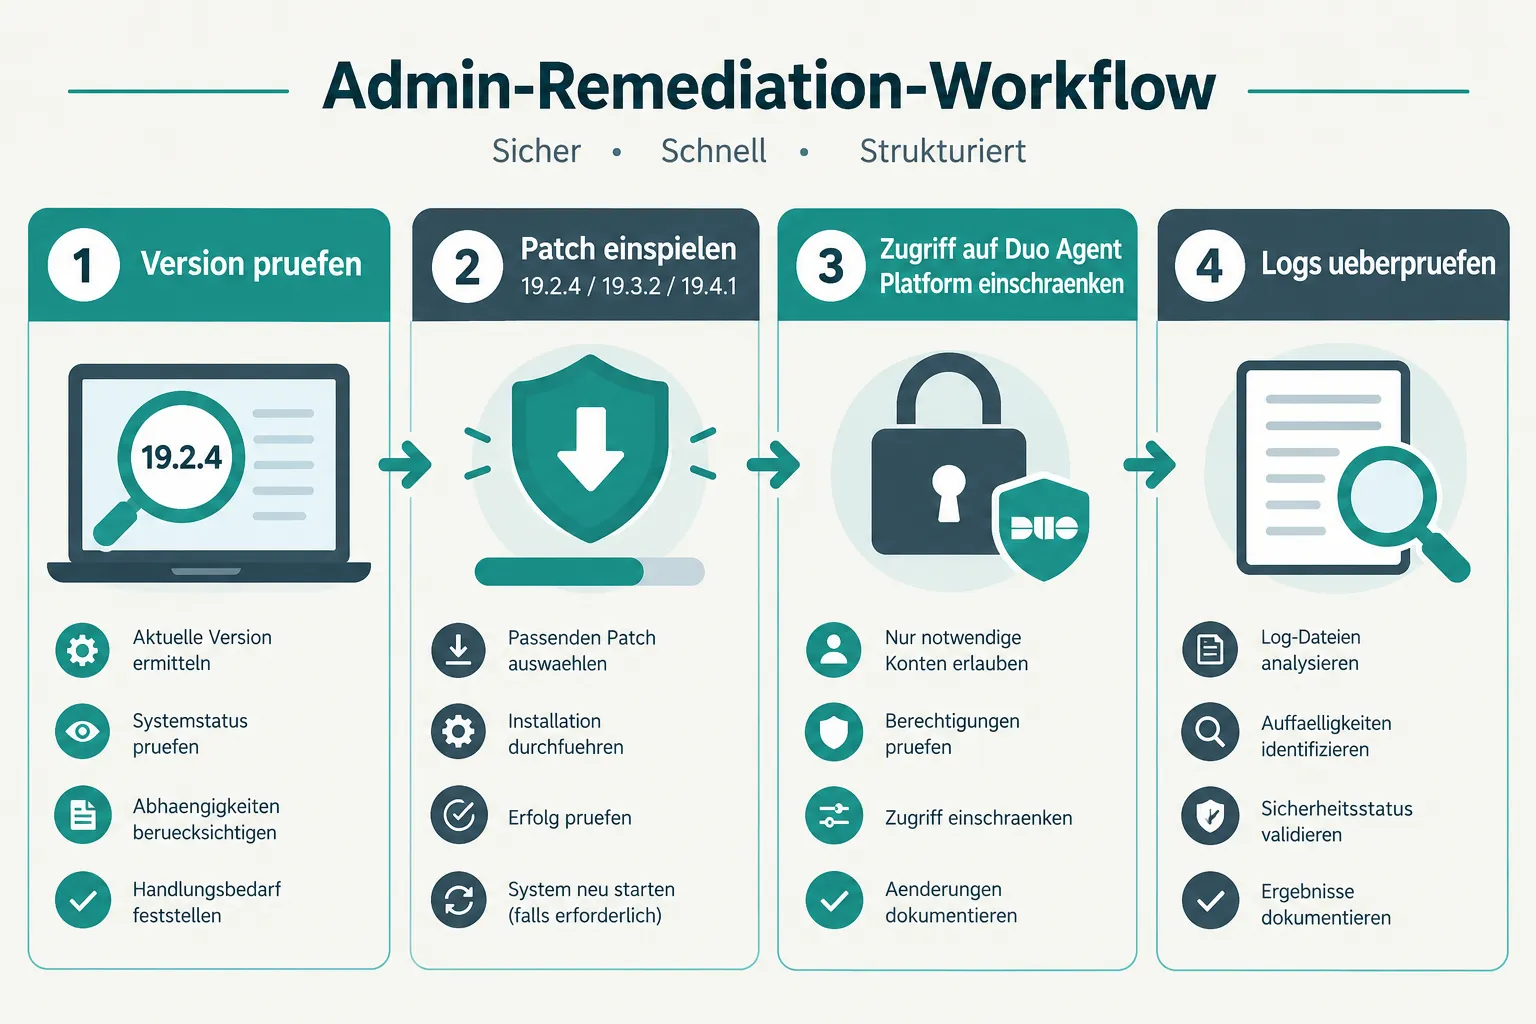
Folgende Schritte sollten DevOps- und Security-Teams unverzüglich durchführen:
- Versionsprüfung. Prüfen, welche AI Gateway Version aktuell im Einsatz ist. Alle Instanzen zwischen 18.1.6 und 19.2.4, zwischen 19.3 und 19.3.2 sowie zwischen 19.4 und 19.4.1 sind verwundbar.
- Patch einspielen. Upgrade auf 19.2.4, 19.3.2 oder 19.4.1, je nach aktuell genutzter Versionslinie, gemäß der offiziellen Patch-Release-Seite von GitLab.
- Zugriffsrechte überprüfen. Da bereits ein authentifizierter Nutzer mit niedrigen Rechten ausreicht, sollte der Kreis der Personen mit Zugriff auf die Duo Agent Platform überprüft und auf das Notwendige reduziert werden.
- Flow-Konfigurationen auditieren. Bestehende und zuletzt eingereichte Flow-Konfigurationen sollten auf ungewöhnliche oder nicht autorisierte Aenderungen hin kontrolliert werden.
- Logs prüfen. Server- und Anwendungslogs des AI Gateway auf verdächtige Befehlsausführungen oder unerwartete Prozessstarts untersuchen, auch wenn zum Zeitpunkt der Veröffentlichung keine aktive Ausnutzung bekannt war.
Wichtig: Da es sich um eine Komponente handelt, die direkt mit Sprachmodellen und Code-Ausführung interagiert, reicht ein reines "Update einplanen" nicht aus. Angesichts des CVSS-Werts von 9.9 sollte der Patch als Notfallmassnahme behandelt werden, vergleichbar mit einem kritischen Zero-Day in einer Produktionsdatenbank.
Entdeckung über Bug Bounty und aktueller Status
Die GitLab AI Gateway Sicherheitslücke wurde nicht durch einen Vorfall in freier Wildbahn entdeckt, sondern über das HackerOne-Bug-Bounty-Programm von GitLab gemeldet. Der oder die meldende Person tritt unter dem Handle "invisiblemeerkat" auf. Das zeigt, wie wichtig strukturierte Bug-Bounty-Programme für die Sicherheit komplexer KI-Infrastruktur sind, insbesondere bei neuartigen Angriffsvektoren wie Sandbox-Escapes in Prompt-Verarbeitungssystemen, für die es noch wenige etablierte Testmethoden gibt.
Nach Angaben von GitLab und CISA lag zum Zeitpunkt der Veröffentlichung am 2. Oktober 2026 keine bekannte aktive Ausnutzung vor ("exploitation: none" at disclosure). Das ist eine gute Nachricht, ändert aber nichts an der Dringlichkeit: Kritische Lücken mit öffentlich bekannten technischen Details werden erfahrungsgemäß innerhalb weniger Tage bis Wochen nach Veröffentlichung aktiv ausgenutzt, sobald Angreifer die Patch-Diffs analysieren und einen funktionierenden Exploit rekonstruieren.
Zusätzliche technische Analysen, unter anderem vom Aviatrix Threat Research Center und in einem Sicherheitsbericht des Windows Forum, bestätigen die Einschätzung von GitLab und der NVD hinsichtlich Schweregrad und Angriffsvektor.
Einordnung: Risiko und Ausblick
Die GitLab AI Gateway Sicherheitslücke CVE-2026-90970 ist ein Lehrstück dafür, wie neue Risikoklassen entstehen, wenn Entwicklungsplattformen KI-Agenten mit echten Ausführungsrechten ausstatten. Während klassische Sicherheitslücken oft auf bekannte Muster wie SQL-Injection oder Pufferüberlaeufe zurückgehen, entsteht hier ein neues Angriffsfeld: die Grenze zwischen Prompt-Verarbeitung und Systemausführung.
Für Unternehmen, die generative KI-Funktionen in ihre Entwicklungsprozesse integrieren, bedeutet das: Sandbox-Mechanismen rund um KI-Agenten müssen mit derselben Sorgfalt geprüft werden wie klassische Privilegientrennung in Betriebssystemen. Ein einzelner Konfigurationsfehler in der Flow-Verarbeitung kann, wie dieser Fall zeigt, direkt zu einer vollständigen Serverkompromittierung führen.
Fazit und nächste Schritte
Die GitLab AI Gateway Sicherheitslücke CVE-2026-90970 gehört mit einem CVSS-Score von 9.9 zu den schwerwiegendsten Schwachstellen, die 2026 in einer weit verbreiteten DevOps-Plattform veröffentlicht wurden. Betroffen sind ausschliesslich self-managed Installationen mit aktivierter Duo Agent Platform in den Versionsbereichen 18.1.6 bis vor 19.2.4, 19.3 bis vor 19.3.2 und 19.4 bis vor 19.4.1.
Handlungsempfehlung für alle Teams mit self-hosted AI Gateway:
- Sofort auf Version 19.2.4, 19.3.2 oder 19.4.1 aktualisieren.
- Zugriffsrechte auf die Duo Agent Platform überprüfen und einschränken.
- Logs und Flow-Konfigurationen rückwirkend auf Auffälligkeiten prüfen.
- Patch-Ankündigungen von GitLab (docs.gitlab.com/releases/patches) und den NVD-Eintrag regelmäßig im Blick behalten, falls sich der Ausnutzungsstatus ändert.
Auch wenn zum Stand 4. Oktober 2026 keine aktive Ausnutzung bekannt ist, sollte diese Lücke mit höchster Priorität behandelt werden. Je schneller gepatcht wird, desto kleiner das Zeitfenster für potenzielle Angreifer, aus den öffentlich verfügbaren technischen Details einen funktionierenden Exploit zu entwickeln.
Auch andere Entwicklungstools hatten jüngst kritische Sicherheitslücken: lesen Sie dazu unseren Artikel Next.js Sicherheitsupdate September 2026: SSRF-Lücke und Cache-Poisoning behoben.