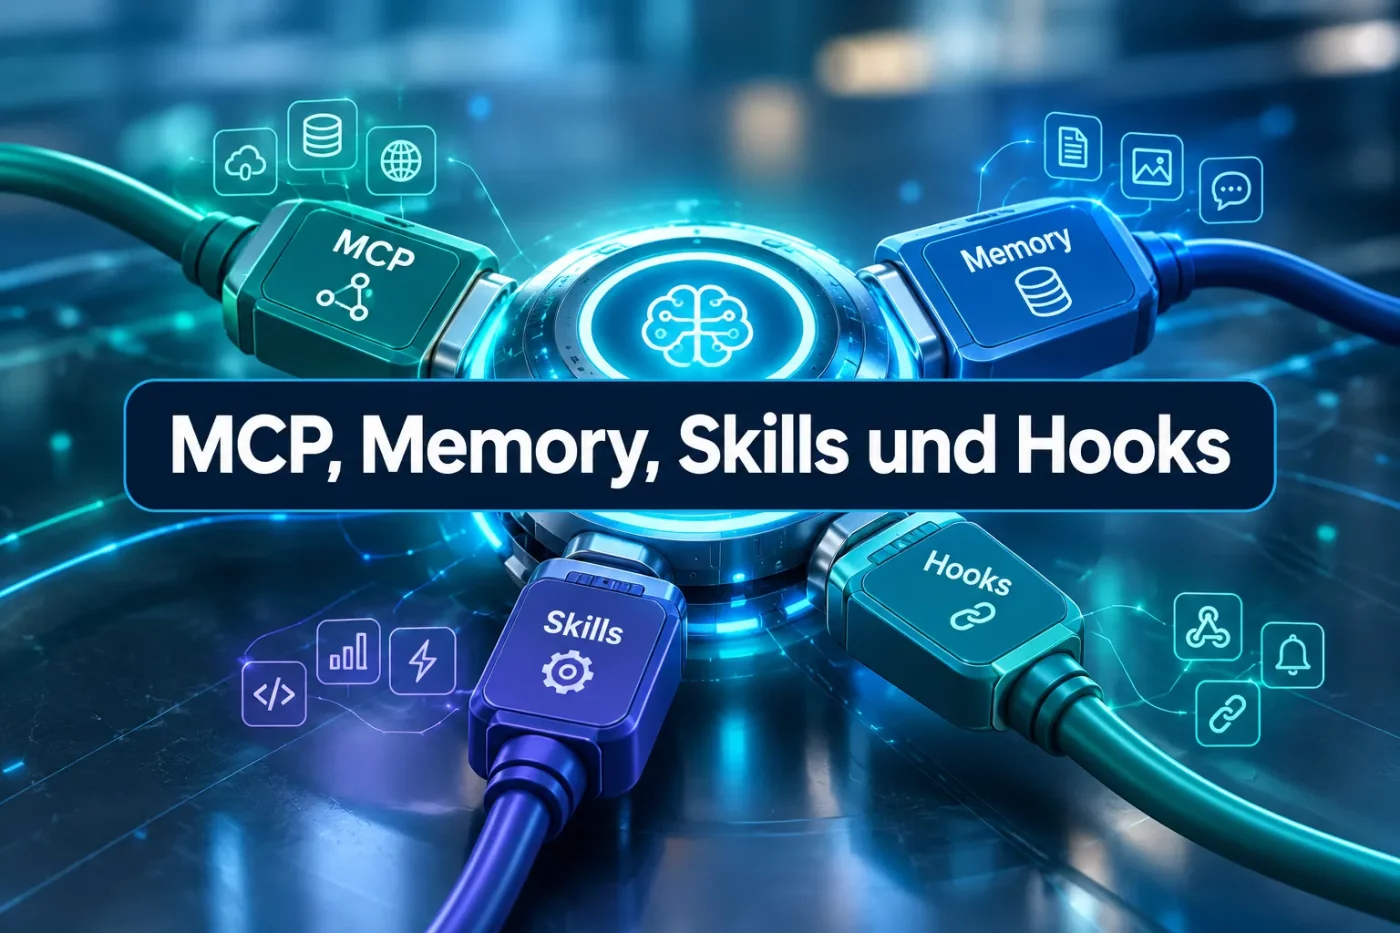
Ein KI-Agent, der eigenständig Dateien liest, Code schreibt und Termine bucht, braucht mehr als nur ein cleveres Sprachmodell. Er braucht eine Schnittstelle zur Außenwelt, ein Gedächtnis, das über das aktuelle Gespräch hinausreicht, abrufbare Spezialfähigkeiten und eine Kontrollinstanz, die riskante Aktionen stoppt, bevor sie Schaden anrichten. Genau diese vier Bausteine, Model Context Protocol MCP, Memory, Skills und Hooks, bilden das technische Fundament moderner KI-Agenten.
In Teil 1 dieser Serie ging es um den grundsätzlichen Unterschied zwischen Chatbots und Agenten. Dieser Teil öffnet die Motorhaube: Wie verbindet sich ein Agent mit Werkzeugen, was merkt er sich wirklich, und wie wird verhindert, dass er unkontrolliert handelt?
Inhaltsverzeichnis
Key Takeaways
- Das Model Context Protocol MCP ist ein offener Standard von Anthropic (November 2024), der KI-Modelle einheitlich mit externen Tools und Datenquellen verbindet.
- MCP folgt einer Host-Client-Server-Architektur, ähnlich dem bekannten Language Server Protocol aus der Softwareentwicklung.
- Memory-Dateien wie CLAUDE.md geben Agenten ein persistentes Gedächtnis jenseits des begrenzten Context-Windows.
- Agent Skills sind modulare, dateibasierte Fähigkeitspakete, die bei Bedarf geladen werden, statt wie klassische Plugins dauerhaft aktiv zu sein.
- Hooks fungieren als Sicherheits- und Kontrollebene, die Aktionen vor oder nach der Ausführung prüft, blockiert oder protokolliert.
Was ist das Model Context Protocol MCP?
Das Model Context Protocol MCP ist ein offener Standard, den Anthropic im November 2024 veröffentlicht hat. Es löst ein Problem, das jeder kennt, der mehrere KI-Tools parallel nutzt: Jedes Modell, jede Anwendung und jede Datenquelle sprach bisher ihre eigene Sprache. Wollte ein Entwickler ein Sprachmodell mit einer Datenbank, einem Kalender oder einem internen Wiki verbinden, musste er für jede Kombination eine eigene, oft fragile Integration bauen.
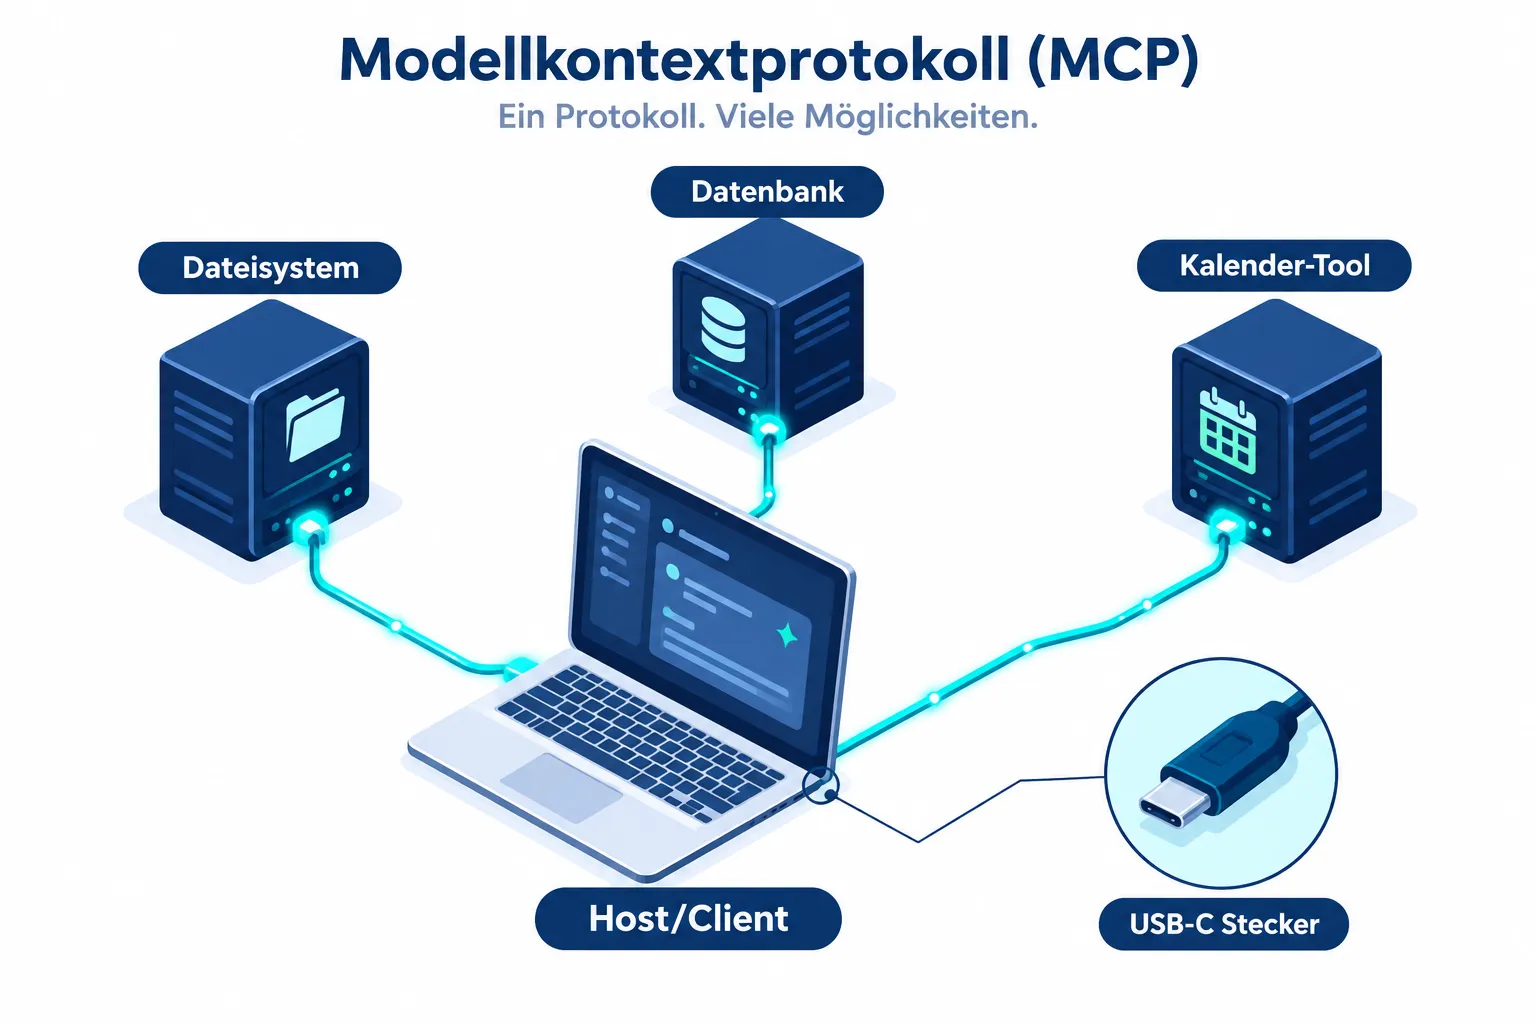
MCP schafft stattdessen eine einheitliche Schnittstelle. Ein KI-Modell, das MCP unterstützt, kann sich mit jedem MCP-kompatiblen Server verbinden, ohne dass eine individuelle Anpassung nötig ist. Deshalb wird das Model Context Protocol MCP häufig als "USB-C für KI" bezeichnet. So wie ein USB-C-Anschluss unabhängig vom Hersteller funktioniert, verbindet MCP unabhängig vom konkreten Werkzeug.
USB-C für KI: Warum der Vergleich passt
Der Vergleich ist mehr als Marketing. Vor USB-C brauchte praktisch jedes Gerät sein eigenes Kabel und sein eigenes Netzteil. USB-C hat das vereinheitlicht: eine Steckerform, viele Geräte. Genauso war die Integration von KI-Modellen in Unternehmenssysteme vor MCP ein Flickenteppich aus individuellen Schnittstellen. MCP definiert ein gemeinsames Protokoll, das Anbieter von Tools und Anbieter von Modellen gleichermaßen implementieren können.
Ein hilfreicher Vergleich aus der Softwareentwicklung ist das Language Server Protocol (LSP), das Microsoft 2016 einführte. LSP löste ein ähnliches Problem für Programmiersprachen: Statt dass jeder Code-Editor für jede Sprache eine eigene Unterstützung programmieren musste, definierte LSP eine Standardschnittstelle zwischen Editor und Sprachanalyse. Das Model Context Protocol MCP übernimmt dieses Prinzip für KI-Agenten und externe Datenquellen.
Die Architektur: Host, Client und Server
MCP basiert auf drei klar getrennten Rollen:
- Host: Die Anwendung, in der der Nutzer arbeitet, etwa ein Chat-Interface oder eine Entwicklungsumgebung.
- Client: Die Komponente innerhalb des Hosts, die die MCP-Verbindung verwaltet und Anfragen an Server weiterleitet.
- Server: Ein eigenständiger Dienst, der Zugriff auf eine bestimmte Datenquelle oder ein bestimmtes Werkzeug bereitstellt, zum Beispiel ein Dateisystem, eine Datenbank oder eine Projektmanagement-Software.
Will ein Agent beispielsweise eine Datei lesen, sendet der Client eine standardisierte Anfrage an den zuständigen MCP-Server. Der Server führt die Aktion aus und liefert das Ergebnis zurück, in einem Format, das das Modell direkt verarbeiten kann. Entwickler können so einen MCP-Server einmal bauen und ihn mit jedem MCP-fähigen Modell nutzen, ohne Anpassungen vornehmen zu müssen.
Memory-Dateien: Das Gedächtnis jenseits des Context-Windows
Jedes Sprachmodell arbeitet mit einem Context-Window, also einer begrenzten Menge an Text, die es in einem Durchgang verarbeiten kann. Alles, was außerhalb dieses Fensters liegt, vergisst das Modell technisch gesehen sofort. Für einen Agenten, der über Tage oder Wochen an einem Projekt arbeiten soll, ist das ein echtes Problem: Ohne zusätzliche Mechanismen beginnt jede neue Sitzung bei null.
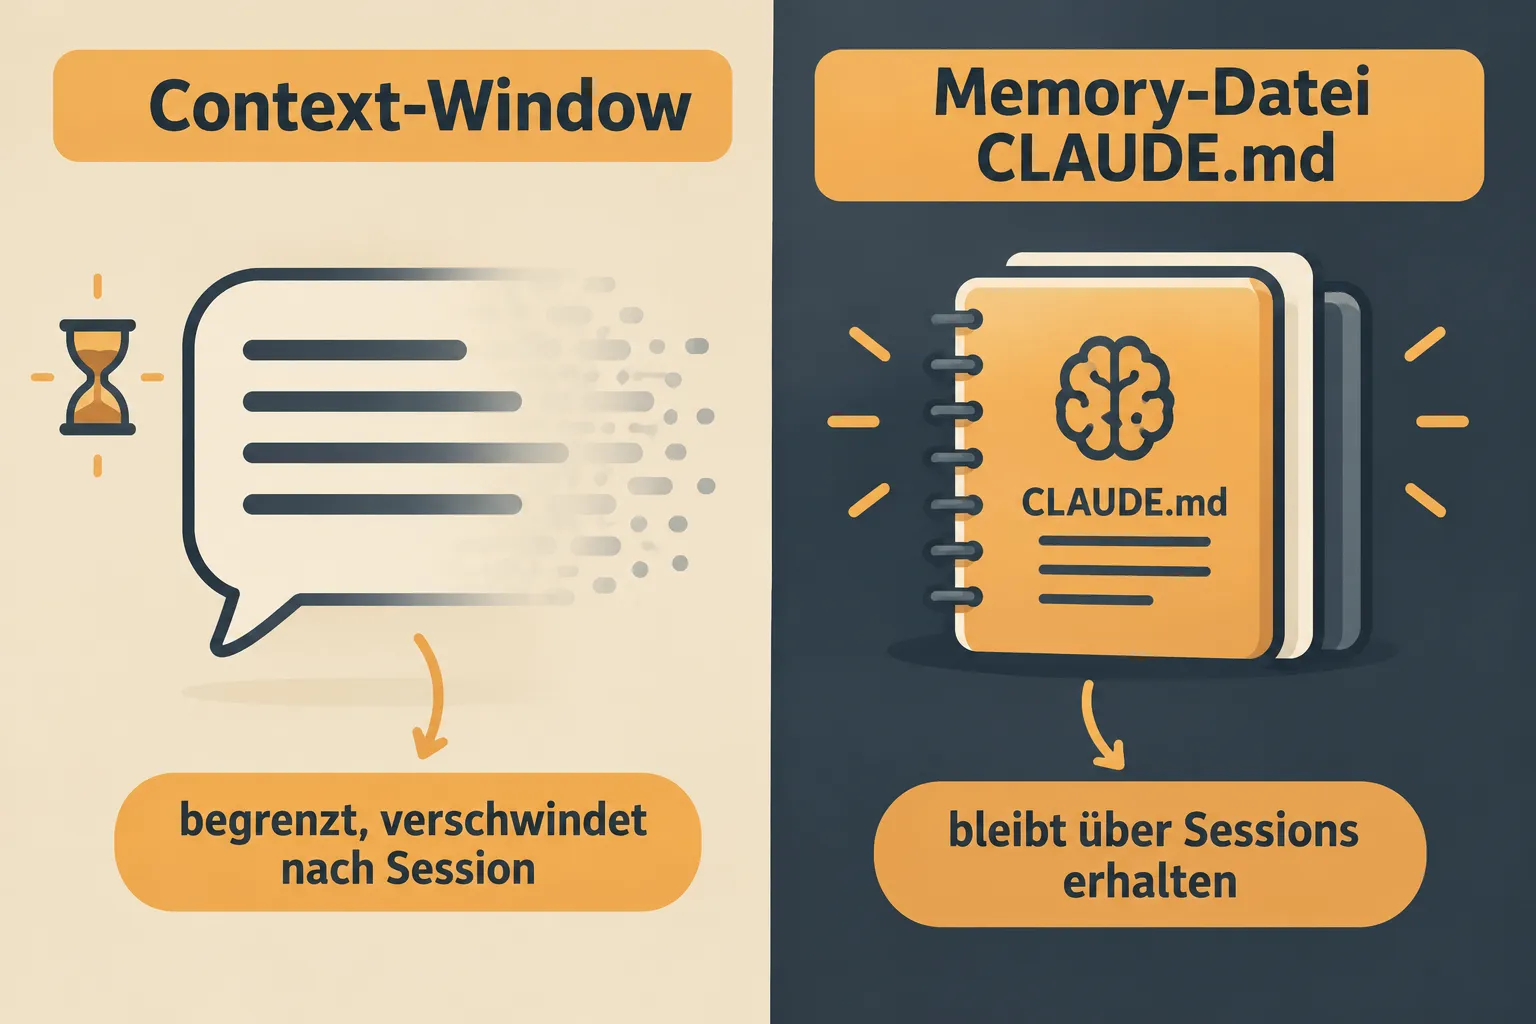
Genau hier kommen Memory-Dateien ins Spiel. Eine Memory-Datei, etwa die bei Claude Code verwendete CLAUDE.md, ist eine einfache Textdatei, in der ein Agent Notizen, Projektregeln, offene Aufgaben oder wichtige Kontextinformationen ablegt. Diese Datei wird nicht bei jeder Antwort neu generiert, sondern bleibt über mehrere Sitzungen hinweg bestehen und wird bei jedem Start erneut eingelesen.
CLAUDE.md und persistente Notizen
Der praktische Unterschied lässt sich an einem einfachen Beispiel zeigen: Ein Entwickler bittet einen Agenten, an einem Softwareprojekt zu arbeiten, und legt fest, dass bestimmte Dateien niemals verändert werden dürfen. Ohne Memory-Datei müsste diese Regel in jeder neuen Sitzung erneut erklärt werden. Mit einer Memory-Datei schreibt der Agent die Regel einmal nieder, und sie steht bei jedem künftigen Start automatisch wieder zur Verfügung.
Wichtig ist der Unterschied zum Context-Window: Das Context-Window ist der aktive Arbeitsspeicher während einer einzelnen Konversation, begrenzt in der Größe und flüchtig. Die Memory-Datei ist dagegen dauerhafter Speicher auf der Festplatte, vergleichbar mit einem Notizbuch, das der Agent vor jeder Aufgabe erneut aufschlägt. Beide Mechanismen ergänzen sich: Das Context-Window verarbeitet die aktuelle Aufgabe, die Memory-Datei liefert den langfristigen Rahmen dazu.
Agent Skills: Modulare Fähigkeiten statt fester Plugins
Klassische Software-Plugins werden beim Start einer Anwendung geladen und bleiben während der gesamten Laufzeit aktiv, unabhängig davon, ob sie gerade gebraucht werden. Das kostet Ressourcen und macht Systeme unübersichtlich, je mehr Plugins installiert sind.
Agent Skills verfolgen einen anderen Ansatz. Eine Skill ist ein dateibasiertes Paket, das typischerweise eine Anleitung in natürlicher Sprache sowie optional Hilfsskripte enthält. Der Agent lädt diese Skill nicht permanent, sondern erst in dem Moment, in dem die konkrete Aufgabe sie erfordert. Braucht der Agent gerade keine PDF-Verarbeitung, bleibt die entsprechende Skill ungeladen und beansprucht keinen Platz im Context-Window.
Die folgende Tabelle fasst die wichtigsten Unterschiede zusammen:
| Merkmal | Klassisches Plugin | Agent Skill |
|---|---|---|
| Ladezeitpunkt | Beim Programmstart, dauerhaft aktiv | Bei Bedarf, situativ |
| Format | Kompilierter Code, fest integriert | Textdatei plus optionale Skripte |
| Ressourcenverbrauch | Konstant, unabhängig vom Bedarf | Nur bei aktiver Nutzung |
| Anpassbarkeit | Erfordert Entwicklerkenntnisse | Oft durch einfache Textbearbeitung änderbar |
| Wiederverwendung | An eine Plattform gebunden | Portabel zwischen kompatiblen Agenten |
Dieser Ansatz macht Agenten schlanker und flexibler. Ein Unternehmen kann für spezifische interne Prozesse, etwa die Formatierung von Rechnungen nach einem bestimmten Schema, eine eigene Skill schreiben, ohne in die Kernarchitektur des Agenten einzugreifen.
Hooks: Die Sicherheits- und Kontrollebene für KI-Agenten
Ein Agent, der selbstständig Befehle ausführt, Dateien löscht oder E-Mails versendet, braucht eine Bremse. Hooks übernehmen genau diese Funktion. Ein Hook ist ein Stück Code, das automatisch vor oder nach einer bestimmten Agent-Aktion ausgeführt wird, unabhängig davon, was das Sprachmodell selbst "entscheidet".
Typische Einsatzbereiche für Hooks sind:
- Blockieren gefährlicher Befehle: Ein Hook kann prüfen, ob ein Befehl Systemdateien löscht, und die Ausführung verhindern, bevor sie überhaupt startet.
- Protokollierung: Jede Aktion eines Agenten lässt sich automatisch in ein Log schreiben, damit später nachvollziehbar bleibt, was genau passiert ist.
- Freigabe-Workflows: Bestimmte kritische Aktionen können so konfiguriert werden, dass sie erst nach einer Bestätigung durch einen Menschen ausgeführt werden.
- Formatprüfung: Nach Abschluss einer Aufgabe kann ein Hook automatisch prüfen, ob der erzeugte Code bestimmte Qualitätsstandards erfüllt.
Hooks laufen außerhalb der Kontrolle des Sprachmodells. Genau das macht sie zu einer verlässlichen Sicherheitsebene, unabhängig davon, wie das Modell selbst "argumentiert".
Der entscheidende Punkt ist die Unabhängigkeit vom Modell: Ein Sprachmodell kann sich irren, eine Anweisung falsch interpretieren oder, in seltenen Fällen, auf eine Weise handeln, die niemand vorhergesehen hat. Ein Hook greift unabhängig davon und auf Basis fest definierter Regeln ein. Für IT-Entscheider ist dieser Mechanismus oft der ausschlaggebende Faktor, ob ein Agent in produktiven Umgebungen überhaupt eingesetzt werden darf.
Wie MCP, Memory, Skills und Hooks zusammenspielen
Die vier Bausteine wirken nicht isoliert, sondern greifen im Betrieb eines Agenten ineinander. Das Model Context Protocol MCP stellt die Verbindung zu externen Werkzeugen und Daten her. Memory-Dateien sorgen dafür, dass der Agent projektbezogenes Wissen über Sitzungen hinweg behält. Skills liefern spezialisierte Fähigkeiten genau dann, wenn sie gebraucht werden. Hooks überwachen jede dieser Aktionen und greifen ein, sobald eine Regel verletzt wird.
Ein typischer Ablauf könnte so aussehen: Der Agent liest zunächst seine Memory-Datei, um den Projektkontext zu laden. Über einen MCP-Server greift er auf ein Code-Repository zu. Für eine spezielle Aufgabe, etwa das Erstellen einer PDF-Zusammenfassung, lädt er die passende Skill. Bevor er eine Datei überschreibt, prüft ein Hook automatisch, ob diese Aktion zulässig ist. Erst wenn alle vier Ebenen zusammenspielen, entsteht ein Agent, der zuverlässig, nachvollziehbar und kontrollierbar arbeitet.
Fazit und nächste Schritte
Das Model Context Protocol MCP, Memory-Dateien, Agent Skills und Hooks bilden gemeinsam die technische Grundlage, die einen KI-Agenten von einem einfachen Chatbot unterscheidet. MCP sorgt für standardisierte Anbindung an externe Werkzeuge, Memory-Dateien überwinden die Begrenzung des Context-Windows, Skills liefern bedarfsgerechte Spezialfähigkeiten, und Hooks sichern den gesamten Prozess kontrolliert ab.
Für Entwickler und IT-Entscheider lohnt sich ein konkreter nächster Schritt: Vor der Einführung eines Agenten in produktive Systeme sollte geprüft werden, welche MCP-Server bereits für die eigenen Werkzeuge existieren, wie eine sinnvolle Memory-Struktur für wiederkehrende Projekte aussehen kann und welche Hooks zwingend nötig sind, um kritische Aktionen abzusichern. Wer diese vier Bausteine versteht, kann Agenten nicht nur nutzen, sondern auch gezielt konfigurieren und absichern.
Dies ist Teil 2 unserer Serie Einstieg in KI-Agenten. Teil 1 erklärt den Unterschied zwischen Chatbots und Agenten, Teil 3 vergleicht konkrete Agenten-Tools wie Hermes und Claude Code.