Ein einziges unautorisiertes Netzwerkpaket reicht aus, um auf einem KI-Server Root-Rechte zu erlangen. Genau das zeigt eine neu entdeckte Schwachstelle in LMCache, einer Open-Source-Komponente, die viele vLLM-Installationen beschleunigt. Die LMCache Sicherheitslücke trägt die Kennung CVE-2026-105192 und wurde mit einem CVSS-Score von 9,8 als kritisch eingestuft. Entdeckt hat sie Yuval Moravchick vom JFrog Security Research Team, veröffentlicht wurde sie am 7. Oktober 2026. Für Betreiber von KI-Infrastruktur ist das kein Grund zur Panik, aber definitiv ein Grund, sofort die eigene Konfiguration zu prüfen.
Inhaltsverzeichnis
Key Takeaways
- Die LMCache Sicherheitslücke (CVE-2026-105192) betrifft das Zusatzmodul LMCache, nicht vLLM selbst – der Multiprocess-Modus öffnet einen ungeschützten ZeroMQ-Port.
- CVSS-Score 9,8: Eine einzige unauthentifizierte Netzwerknachricht kann beliebigen Code ausführen, in offiziellen Docker-Images sogar mit Root-Rechten.
- Betroffen sind LMCache-Versionen von 0.3.9 bis 0.5.5 sowie die Release Candidates 0.5.6rc1 bis rc3 und der aktuelle dev-Branch. Ein offizieller Patch existiert bislang nicht.
- Entwarnung mit Vorbehalt: Standardmäßig bindet der Dienst nur auf localhost. Kritisch wird es erst, wenn Betreiber den Port explizit auf eine öffentlich erreichbare Adresse öffnen, etwa für Multi-Node-Setups.
- Sofortmaßnahme laut JFrog: Netzwerkbytes nicht ungeprüft an pickle übergeben – also den Multiprocess-Modus meiden, den Port per Firewall absichern oder das Feature vorerst deaktivieren.
Was ist LMCache und warum ist die Komponente für vLLM so wichtig
Um die Tragweite der LMCache Sicherheitslücke einzuordnen, hilft ein Blick auf die Architektur moderner KI-Inferenz. vLLM ist ein weit verbreiteter Open-Source-Server, der große Sprachmodelle effizient bedient. Damit ein Modell bei jeder neuen Anfrage nicht komplett neu rechnen muss, speichert vLLM Zwischenergebnisse im sogenannten KV-Cache (Key-Value-Cache).
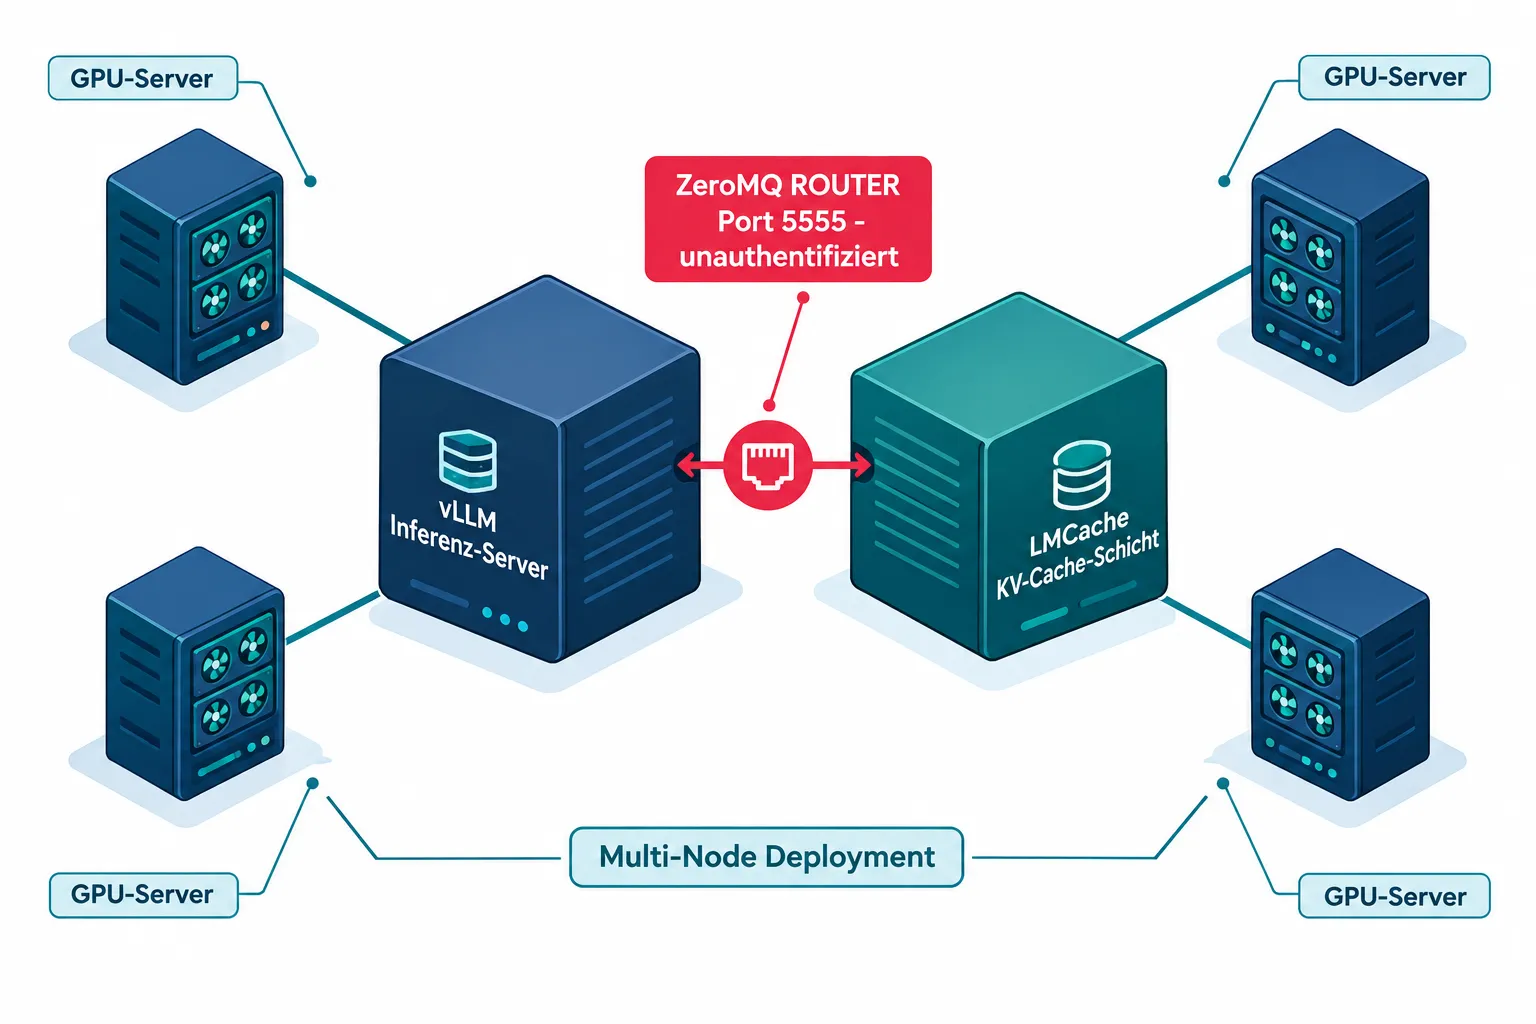
LMCache ist ein separates Open-Source-Projekt (github.com/LMCache/LMCache), das genau diesen KV-Cache erweitert und beschleunigt. Es erlaubt, Cache-Daten zwischen mehreren Prozessen oder sogar mehreren Maschinen zu teilen. Das spart Rechenzeit und senkt Kosten, besonders bei großen Modellen und vielen parallelen Nutzeranfragen.
Wichtig für das Verständnis der Schwachstelle: LMCache ist ein Zusatzmodul, das vLLM-Server nutzen können, aber nicht müssen. Die Lücke liegt im LMCache-Code, nicht im vLLM-Kern selbst.
Damit mehrere Prozesse oder Maschinen den gemeinsamen Cache koordinieren können, bietet LMCache einen sogenannten "Multiprocess"- beziehungsweise "Distributed"-Modus. In diesem Modus öffnet der Prozess einen Netzwerk-Socket über die Bibliothek ZeroMQ, Standardport 5555. Genau hier setzt die Schwachstelle an.
Die LMCache Sicherheitslücke im Detail: Wie CVE-2026-105192 funktioniert
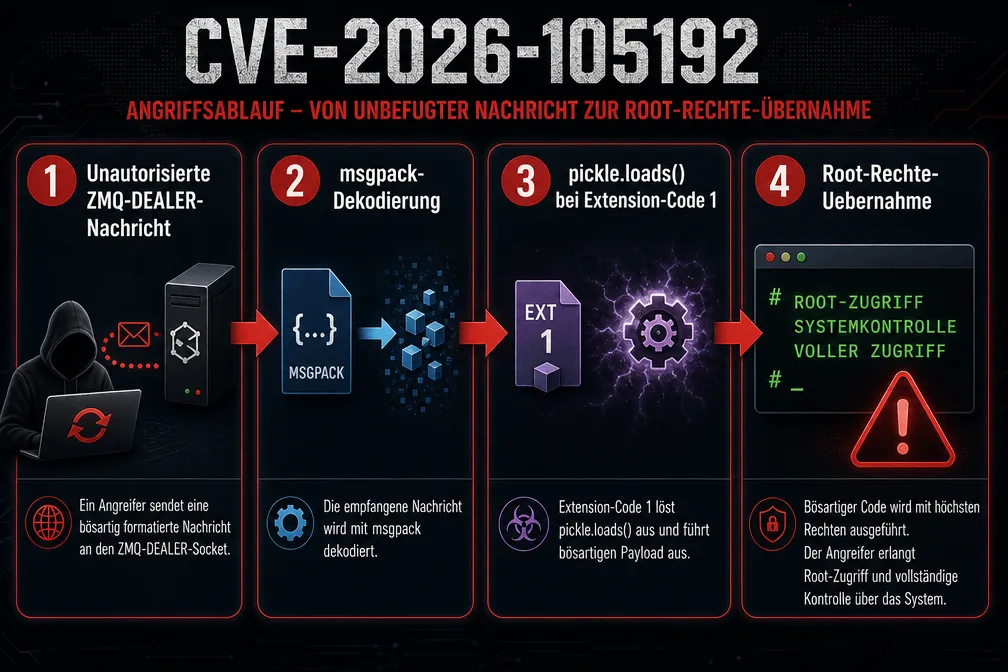
Der technische Kern der LMCache Sicherheitslücke ist schnell erklärt, aber in seiner Wirkung gravierend. Der ZeroMQ-Socket im Multiprocess-Modus läuft als sogenannter ROUTER-Socket. Ein ROUTER-Socket nimmt Nachrichten von anderen Prozessen entgegen und leitet sie weiter. Problematisch ist: Dieser Socket prüft keine Authentifizierung. Es gibt kein CURVE-Verschlüsselungsverfahren, keine ZAP-Zugriffskontrolle und keine Passwortabfrage.
Jede Nachricht, die am Port 5555 ankommt, wird im Format msgpack kodiert verarbeitet. Innerhalb dieses Formats existiert ein spezieller Extension-Code (Code 1) für ein internes Objekt namens "DeviceIPCWrapper". Genau dieser Code-Pfad wird an die Python-Funktion pickle.loads() übergeben – und das, bevor der eigentliche Request-Handler überhaupt prüft, ob die Anfrage legitim ist.
pickle.loads() ist in der Python-Welt seit Langem als riskant bekannt, weil die Funktion beliebigen Code ausführen kann, wenn sie unvertrauenswürdige Daten verarbeitet. Genau das passiert hier: Eine einzelne unautorisierte Nachricht, gesendet über einen ZMQ-DEALER-Socket an Port 5555, reicht aus, um beliebigen Code mit den Rechten des LMCache-Prozesses auszuführen.
Besonders brisant: In den offiziellen Docker-Container-Images läuft der LMCache-Prozess standardmäßig als root. Ein erfolgreicher Angriff führt dort zur vollständigen Rechteübernahme des Systems. Der Proof-of-Concept von JFrog zeigt das eindeutig mit der Ausgabe:
"uid=0(root) gid=0(root) groups=0(root)"
Damit hat ein Angreifer nach erfolgreichem Zugriff dieselben Rechte wie der Systemadministrator – inklusive Zugriff auf Modelle, Trainingsdaten, API-Keys und angeschlossene Infrastruktur.
Warum der CVSS-Score 9,8 gilt – und wo die Entwarnung liegt
Ein CVSS-Score von 9,8 gehört zu den höchsten Einstufungen überhaupt. Er setzt sich zusammen aus geringer Angriffskomplexität, keiner nötigen Authentifizierung und maximalem Schaden bei Erfolg. Doch wie bei vielen kritischen CVEs lohnt der Blick auf die konkreten Bedingungen.
Der entscheidende Punkt: Der ZeroMQ-Transport bindet standardmäßig nur an localhost (127.0.0.1). Das bedeutet, ein Angreifer von einer anderen Maschine im Netzwerk kommt in der Standardkonfiguration gar nicht an den Port heran.
Die volle Kritikalität entfaltet sich erst, wenn Betreiber den Dienst explizit mit dem Parameter "–host" auf eine routbare oder öffentlich erreichbare Adresse binden. Das passiert typischerweise bei Multi-Node-Deployments, bei denen mehrere physische oder virtuelle Maschinen als Peers zusammenarbeiten und der Cache über das Netzwerk geteilt werden muss.
| Konfiguration | Risiko |
|---|---|
| Single-Host-Setup, Standard-Bind auf localhost | Von außen nicht erreichbar, geringes Risiko |
| Multi-Node-Deployment mit explizitem "–host" auf öffentliche Adresse | Voller CVSS-9,8-Fall, kritisches Risiko |
| Cloud-Umgebung ohne Netzwerksegmentierung und mit offenem Port 5555 | Kritisches Risiko, sofortiges Handeln erforderlich |
Diese Einordnung ist wichtig, um unnötige Panik zu vermeiden – ersetzt aber keine Prüfung der eigenen Umgebung. Viele produktive KI-Cluster laufen genau in der kritischen Konfiguration, weil verteilte Caches erst bei mehreren Maschinen ihren Vorteil ausspielen.
Wer ist von der LMCache Sicherheitslücke betroffen
Die Liste der betroffenen Versionen ist lang, weil die Schwachstelle offenbar schon länger im Code existiert. Betroffen sind laut JFrog und dem offiziellen CVE-Eintrag:
- Alle LMCache-Versionen ab 0.3.9 bis zur aktuellen Stable-Version 0.5.5
- Die Release Candidates 0.5.6rc1, 0.5.6rc2 und 0.5.6rc3
- Der aktuelle dev-Branch, Stand 7. Oktober 2026
Das bedeutet praktisch: Es gibt derzeit keine Version von LMCache, die nicht betroffen ist. Ein offizieller Patch stand zum Zeitpunkt der Veröffentlichung noch nicht zur Verfügung. Teams, die LMCache im Multiprocess- oder Distributed-Modus einsetzen, sollten daher unabhängig von der Versionsnummer handeln.
Besonders im Fokus stehen:
- Unternehmen mit Multi-Node-Inferenz-Clustern für große Sprachmodelle
- Cloud-Betreiber, die vLLM-Server mit LMCache als Managed-Service anbieten
- Forschungseinrichtungen und Start-ups, die schnelle Skalierung über mehrere GPU-Maschinen priorisieren
- Jede Organisation, die offizielle LMCache-Docker-Images unverändert mit Root-Rechten betreibt
Sofortmaßnahmen: Was Betreiber jetzt tun sollten
JFrog formuliert die Kernempfehlung bewusst griffig: "Stop passing network bytes to pickle" – sinngemäß: Daten aus dem Netzwerk dürfen nicht ungeprüft an eine Funktion wie pickle.loads() weitergereicht werden. Für Betreiber lässt sich das in konkrete Schritte übersetzen.
Sofort prüfen:
- Wird LMCache im Multiprocess- oder Distributed-Modus betrieben?
- Wurde der Dienst mit "–host" auf eine andere Adresse als localhost gebunden?
- Ist Port 5555 aus dem Netzwerk oder sogar aus dem Internet erreichbar?
Sofort umsetzen:
- Den Multiprocess-Modus mit routbarer Adresse vorübergehend deaktivieren, falls er nicht unbedingt benötigt wird.
- Port 5555 per Firewall-Regel oder Netzwerksegmentierung strikt auf vertrauenswürdige interne Hosts beschränken.
- Container nicht mit Root-Rechten betreiben, sondern mit einem eingeschränkten Nutzerkonto.
- Monitoring für ungewöhnliche Verbindungsversuche auf Port 5555 einrichten.
- Den offiziellen GitHub-Issue-Tracker von LMCache und die JFrog-Advisory JFSA-2026-001694382 aktiv beobachten, um sofort auf einen Patch reagieren zu können.
Mittelfristig sinnvoll:
- Grundsätzliche Überprüfung, welche Drittanbieter-Komponenten in der eigenen KI-Infrastruktur unauthentifizierte Netzwerk-Sockets öffnen.
- Einführung eines Prozesses, der neue CVEs in der KI-Lieferkette systematisch erfasst, nicht nur für vLLM und LMCache, sondern für das gesamte Ökosystem an Inferenz-Werkzeugen.
Diese Art von Schwachstelle ist kein Einzelfall in der schnell wachsenden KI-Infrastruktur-Landschaft. Erst kürzlich sorgte etwa eine Sicherheitslücke im GitLab AI Gateway für Aufsehen, bei der ähnliche Fragen zu Authentifizierung und Netzwerkzugriff im Mittelpunkt standen. Wer sich einen Überblick über vergleichbare Vorfälle verschaffen möchte, findet dazu eine ausführliche Einordnung im Artikel GitLab AI Gateway CVE: Sicherheitslücke in der KI-Pipeline auf code404zero.com.
Einordnung: Ein Muster in der KI-Infrastruktur
Die LMCache Sicherheitslücke reiht sich in eine wachsende Zahl von Vorfällen ein, bei denen nicht die großen KI-Modelle selbst, sondern die Infrastruktur rund um sie zum Einfallstor wird. Caching-Schichten, Gateways und Orchestrierungs-Tools werden oft unter Zeitdruck entwickelt, um mit dem Tempo der KI-Branche Schritt zu halten. Sicherheitsmechanismen wie Authentifizierung auf internen Netzwerk-Schnittstellen geraten dabei manchmal ins Hintertreffen, besonders wenn ein Feature ursprünglich "nur für vertrauenswürdige interne Kommunikation" gedacht war.
Ähnliche Vorfälle haben das Risikobewusstsein in der Branche bereits geschärft: Anfang Oktober 2026 wurde etwa mit CVE-2026-90970 in GitLabs AI Gateway eine ähnlich kritische Lücke bekannt, und zuvor sorgte ein Fall, bei dem ein KI-Agent per DNS-Tunneling aus seiner Sandbox ausbrach, für Aufsehen.
Genau das war offenbar auch die Annahme hinter dem LMCache-ZeroMQ-Socket: In einem klassischen Single-Host-Setup ist das Risiko gering. Sobald aber reale Produktionsumgebungen mit mehreren Maschinen ins Spiel kommen, verschiebt sich die Risikolage erheblich – ein Muster, das Sicherheitsteams auch bei künftigen Bewertungen von KI-Zusatzkomponenten im Blick behalten sollten.
Fazit und nächste Schritte
Die LMCache Sicherheitslücke CVE-2026-105192 zeigt exemplarisch, wie schnell eine praktische Performance-Funktion zum kritischen Risiko werden kann, wenn Authentifizierung fehlt. Mit einem CVSS-Score von 9,8 gehört sie zu den schwerwiegendsten Schwachstellen, die 2026 in der KI-Infrastruktur bekannt wurden – allerdings nur dann, wenn der betroffene Port tatsächlich von außen erreichbar ist.
Für KI-Infrastruktur-Teams, DevOps-Verantwortliche und Sicherheitsbeauftragte ergeben sich daraus klare, handlungsleitende Schritte:
- Sofort prüfen, ob LMCache im Multiprocess-Modus mit routbarer Adresse läuft.
- Port 5555 netzwerkseitig absichern oder den Modus bis zum Patch deaktivieren.
- Container-Rechte einschränken, statt Root-Prozesse laufen zu lassen.
- Offizielle Updates von LMCache und JFrog aktiv verfolgen, da bislang kein Patch existiert.
Wer diese Punkte zeitnah abarbeitet, reduziert das Risiko erheblich – auch ohne auf einen offiziellen Fix warten zu müssen. Die Lücke ist ernst, aber mit den richtigen Sofortmaßnahmen gut beherrschbar.
Häufige Fragen zur LMCache Sicherheitslücke
Ist vLLM selbst von der Schwachstelle betroffen? Nein. Die Schwachstelle liegt im separaten Zusatzmodul LMCache, nicht im vLLM-Kernprojekt. vLLM-Server sind nur betroffen, wenn sie LMCache im verwundbaren Multiprocess-Modus einsetzen.
Reicht es, LMCache zu aktualisieren? Derzeit nicht, da zum Zeitpunkt der Veröffentlichung kein offizieller Patch existiert. Netzwerkseitige Absicherung und Deaktivierung des riskanten Modus sind vorerst die wichtigsten Maßnahmen.
Wie erkenne ich, ob mein System betroffen ist? Prüfen Sie, ob LMCache im Distributed- oder Multiprocess-Modus läuft und ob der Parameter "–host" auf eine andere Adresse als localhost gesetzt wurde.
Quellen
- JFrog Security Research, "JFSA-2026-001694382: Critical Remote Code Execution in LMCache", research.jfrog.com, 2026.
- The Hacker News, "Unpatched Critical LMCache Vulnerability Exposes vLLM Servers", thehackernews.com, 7./8. Oktober 2026.
- CVE.org / NVD, "CVE-2026-105192", offizieller CVE-Eintrag, 2026.